






服务器 DNS 解析怎么做迁移
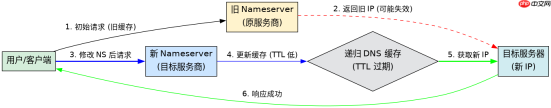
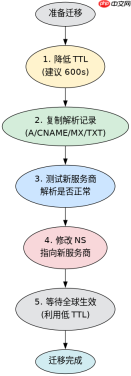
将服务器的 dns 解析从旧服务商迁移到新服务商,核心做法是先在目标平台完成域名注册或转入,随后配置并验证 a、cname 等记录,最后通过修改域名的 nameserver(ns)指向新服务商来切换流量。在操作前务必降低 ttl(生存时间)以加速生效,并确保新旧环境同时可用以防业务中断。
如何确保迁移期间业务不中断
确保业务不中断的关键在于“先配后切”,即在新服务商处完整复制所有解析记录并测试通过后,再修改 NS 记录。建议在迁移前 24-48 小时将原记录的 TTL 值调低至 600 秒或更低,这样当 NS 切换后,全球各地的递归 DNS 缓存能迅速过期并拉取新数据,从而缩短解析失败的时间窗口。

import subprocess
import time

def check_dns_resolution(domain, target_ip):
    """
    使用 dig 命令检查指定域名的解析结果
    :param domain: 要检查的域名
    :param target_ip: 期望解析到的 IP 地址
    :return: True 如果解析成功且 IP 匹配,否则 False
    """
    try:
        # 执行 dig 命令查询 A 记录
        result = subprocess.run(
            ['dig', '+short', domain],
            stdout=subprocess.PIPE,
            stderr=subprocess.PIPE,
            text=True,
            timeout=10
        )
        resolved_ips = [ip.strip() for ip in result.stdout.splitlines() if ip.strip()]

        # 检查是否包含目标 IP
        if target_ip in resolved_ips:
            print(f"[SUCCESS] {domain} 已正确解析到 {target_ip}")
            return True
        else:
            print(f"[FAIL] {domain} 当前解析为 {resolved_ips}, 期望 {target_ip}")
            return False
    except Exception as e:
        print(f"[ERROR] 检查失败: {e}")
        return False

if __name__ == "__main__":
    DOMAIN = "example.com"
    NEW_IP = "192.0.2.1"

    # 模拟迁移后的检查过程
    print("开始检查 DNS 迁移状态...")
    is_resolved = check_dns_resolution(DOMAIN, NEW_IP)

    if not is_resolved:
        print("警告:DNS 尚未完全生效,请等待或检查 NS 设置")
    else:
        print("迁移验证通过!")
迁移完成后如何验证解析状态
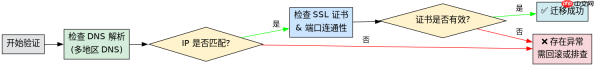
迁移完成后,验证解析状态需要结合本地缓存刷新和全局 DNS 查询工具。由于 NS 切换后不同地区的 DNS 服务器生效速度不同,建议使用多个公共 DNS 服务器(如 8.8.8.8、1.1.1.1)进行交叉验证,确认所有关键记录(A、AAAA、MX、TXT)均指向新服务器。同时,检查 SSL 证书是否与新 IP 绑定,避免因解析未完全生效导致 HTTPS 握手失败。
import socket
import ssl

def verify_ssl_and_dns(domain, expected_ip):
    """
    验证域名解析及 SSL 证书连接
    :param domain: 域名
    :param expected_ip: 期望的 IP
    :return: 字典包含解析结果和 SSL 状态
    """
    result = {
        'dns_ok': False,
        'ssl_ok': False,
        'error': None
    }

    try:
        # 1. 验证 DNS 解析
        addr_info = socket.getaddrinfo(domain, 443)
        resolved_ip = addr_info[0][4][0]

        if resolved_ip == expected_ip:
            result['dns_ok'] = True
        else:
            result['error'] = f"DNS 解析不一致: 得到 {resolved_ip}, 期望 {expected_ip}"
            return result

        # 2. 验证 SSL 连接
        context = ssl.create_default_context()
        with socket.create_connection((domain, 443), timeout=5) as sock:
            with context.wrap_socket(sock, server_hostname=domain) as ssock:
                cert = ssock.getpeercert()
                # 简单检查证书是否有效(非过期)
                if cert and 'notAfter' in cert:
                    result['ssl_ok'] = True
                else:
                    result['error'] = "SSL 证书无效或缺失"

    except socket.gaierror:
        result['error'] = "DNS 解析失败"
    except ssl.SSLError as e:
        result['error'] = f"SSL 错误: {e}"
    except Exception as e:
        result['error'] = str(e)

    return result

if __name__ == "__main__":
    DOMAIN = "example.com"
    EXPECTED_IP = "192.0.2.1"

    status = verify_ssl_and_dns(DOMAIN, EXPECTED_IP)

    if status['dns_ok'] and status['ssl_ok']:
        print("✅ 迁移完成:DNS 和 SSL 均正常")
    else:
        print(f"❌ 存在问题: {status.get('error', '未知错误')}")





