






如何配置 SSH 密钥登录以替代密码验证
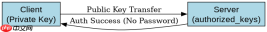
通过生成并分发公钥,可以彻底解决服务器 ssh 登录需要输入密码的问题。具体做法是在客户端使用 ssh-keygen 生成密钥对,然后将生成的公钥内容追加到服务器的 ~/.ssh/authorized_keys 文件中。完成此操作后,ssh 客户端会自动使用私钥进行身份验证,从而实现无密码登录。
ssh-keygen -t ed25519 -f ~/.ssh/id_ed25519
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@server_ip
上述命令会生成一个 Ed25519 类型的密钥对,并使用 ssh-copy-id 工具将公钥安全地传输到服务器。执行完毕后,再次连接该服务器将不再提示输入密码。
如何通过 SSH 配置文件简化常用连接参数
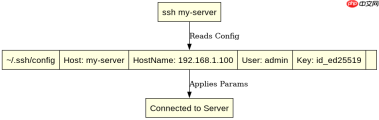
利用 ~/.ssh/config 文件可以为不同的服务器设置别名和默认参数,从而简化复杂的 SSH 连接命令。在配置文件中定义 Host 块,指定别名、主机地址、用户名以及使用的密钥文件路径。这样在连接时只需输入简短的别名即可自动应用所有预设参数。
# ~/.ssh/config
Host my-server
    HostName 192.168.1.100
    User admin
    IdentityFile ~/.ssh/id_ed25519
    Port 22
配置生效后,执行 ssh my-server 即可直接连接到指定的服务器,无需再手动输入 IP 地址、用户名或指定密钥路径。这种方式特别适用于管理多台具有不同访问凭证的服务器。
当 authorized_keys 权限不正确时会发生什么
如果服务器上的 ~/.ssh 目录或 authorized_keys 文件的权限过于开放,SSH 服务出于安全考虑会拒绝读取这些文件,导致密钥认证失败并回退到密码验证或报错。Linux 系统要求 ~/.ssh 目录权限必须为 700,且 authorized_keys 文件权限必须为 600 或更严格。
chmod 700 ~/.ssh
chmod 600 ~/.ssh/authorized_keys
修正权限后,SSH 守护进程将能够正常读取公钥列表,密钥登录功能即可恢复正常。若权限未正确设置,即使公钥内容完全正确,连接也会因权限被拒而失败。





