






在云服务器环境中,私网 ip 静态绑定通常指将弹性网卡(eni)或辅助私网 ip 固定分配给特定实例,防止重启后地址变更。具体做法是登录云控制台,找到目标实例的网卡管理页面,选择“修改辅助私网 ip”并勾选“固定 ip”,或者创建 eni 时指定私有 ip 地址。这样设置后,即使实例重启、停止或更换类型,该私网 ip 也不会改变,确保业务服务如数据库连接或内部 api 调用能稳定指向该地址。

如何为已有实例添加固定辅助私网 IP
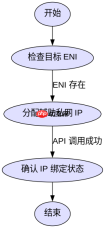
对于已经运行的实例,可以通过控制台或 CLI 工具为其添加一个固定的辅助私网 IP。操作核心在于使用 AddNetworkInterfacePrivateIp 接口,并在请求中明确指定 SecondaryPrivateIpAddressCount 以及对应的 PrimaryPrivateIpAddress 所在的网卡 ID。系统会校验该 IP 是否在子网可用范围内,若未指定具体 IP,云平台会自动分配一个;若需固定,则需在后续步骤中确认绑定关系或通过标签/策略锁定。此方法适用于需要多 IP 场景,如负载均衡后端或多应用隔离。
import boto3

client = boto3.client('ec2', region_name='us-east-1')

# 假设已有一个主网卡 eni-main-id
eni_id = 'eni-0123456789abcdef0'

response = client.modify_network_interface_attribute(
    NetworkInterfaceId=eni_id,
    Groups=['sg-0987654321fedcba0'],
    SourceDestCheck=False
)

# 添加固定辅助 IP
add_ip_response = client.assign_private_ips(
    NetworkInterfaceId=eni_id,
    SecondaryPrivateIpAddressCount=1
)

print(add_ip_response['AssignedPrivateIpAddresses'])
上述代码展示了如何通过 AWS EC2 客户端为一个现有 ENI 分配一个新的辅助私网 IP。执行后,返回结果中将包含新分配的 IP 地址。注意,这步操作本身不保证“永久固定”,因为如果手动解绑再重新分配,IP 可能变化。要实现真正的静态绑定,通常需要在云控制台中将该辅助 IP 标记为“静态”或通过基础设施即代码(如 Terraform)管理其生命周期,确保资源删除前不解绑。在实际生产中,建议结合安全组策略,仅允许特定源 IP 访问该固定地址的服务端口。
如何验证私网 IP 绑定是否生效
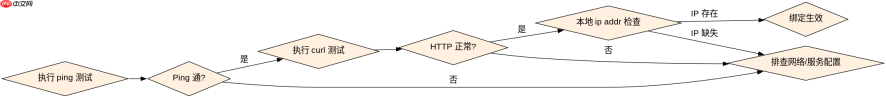
绑定操作完成后,必须通过实际网络连通性测试来验证 IP 是否真正生效且可路由。最直接的方式是从同一 VPC 内的另一台实例发起 ping 或 curl 请求到该固定私网 IP。如果网络 ACL 和安全组配置正确,应当收到响应。此外,可以在实例内部使用 ip addr show 命令查看网卡状态,确认辅助 IP 已出现在对应网卡的配置列表中。这一步骤至关重要,因为控制台显示绑定成功不代表底层网络栈已完全就绪,尤其在跨可用区或复杂路由环境下。
# 在另一台同 VPC 实例上执行
ping -c 4 10.0.1.100
curl -v http://10.0.1.100:8080/health
以上命令用于从同 VPC 内的其他实例测试对固定私网 IP 10.0.1.100 的连通性。第一行 ping 测试 ICMP 协议是否可达,第二行 curl 测试 HTTP 服务是否正常响应。若 ping 超时,需检查安全组是否允许 ICMP 入站;若 curl 失败,则需检查目标实例上的服务是否监听在该 IP 和端口上。同时,可在目标实例上运行 ip a | grep 10.0.1.100 确认 IP 已绑定至网卡。只有当所有测试均通过,才能确认静态绑定已成功部署并可被业务使用。
基于实例重启后私网 IP 是否变化的具体问题
当实例经历重启、停止启动或规格变更时,主私网 IP 是否会改变取决于其是否为“固定”属性。在主网卡层面,大多数云平台默认为主私网 IP 提供静态绑定,即只要不主动释放或替换实例,主 IP 不会变。但对于辅助私网 IP,若未显式设置为“固定”,则在实例停止后重新分配时,可能会获得新的 IP 地址。因此,关键区别在于:主网卡 IP 通常是静态的,而辅助网卡 IP 需手动配置为静态才能避免变化。这一行为差异直接影响依赖 IP 白名单或 DNS 解析的业务架构设计。





