堡垒机工单审批通过配置审批流程、定义审批人角色以及设置触发条件来实现自动化流转,通常需要在管理控制台创建审批模板并绑定到具体的资源或操作类型上。配置完成后,用户发起敏感操作请求时系统会自动生成工单,按预设路径通知审批人,审批通过后自动执行授权或记录审计日志。若涉及多部门协作,需确保审批链中的每个节点都有对应的账号权限,且避免循环审批导致流程停滞。

如何配置多级审批流程与审批人
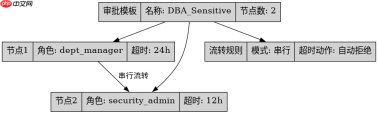
在管理控制台中创建多级审批流程,主要涉及定义审批节点、指定审批人角色以及设置流转规则。首先登录堡垒机管理界面,进入“工单管理”或“审批策略”模块,新建一个审批模板。在该模板中,你可以添加多个审批节点,例如“部门主管”和“安全管理员”。对于每个节点,选择“指定角色”或“指定人员”,确保被选中的账号具备相应的审批权限。接着,配置节点间的流转逻辑,支持串行(上一级批完下一级才收到)或并行(所有同级审批人都需同意)模式。保存模板后,将其关联到具体的资源组或命令集,这样当用户申请访问这些资源时,系统就会自动套用该流程。如果审批人在规定时间内未处理,可以设置超时自动拒绝或转交上级,以防止流程阻塞。
import requests
import json

# 假设堡垒机API地址
api_url = "https://bastion-host.example.com/api/v1/workflows"
headers = {"Authorization": "Bearer YOUR_TOKEN", "Content-Type": "application/json"}

# 1. 创建审批模板
template_data = {
    "name": "DBA_Sensitive_Operations",
    "description": "数据库高危操作审批",
    "nodes": [
        {
            "id": "node_1",
            "type": "approval",
            "role": "dept_manager",
            "order": 1,
            "timeout_hours": 24
        },
        {
            "id": "node_2",
            "type": "approval",
            "role": "security_admin",
            "order": 2,
            "timeout_hours": 12
        }
    ],
    "rules": {
        "parallel_approval": False, # 串行审批
        "auto_reject_on_timeout": True
    }
}

response = requests.post(api_url + "/templates", headers=headers, data=json.dumps(template_data))
print(f"Template Created: {response.status_code}")

# 2. 模拟用户发起工单
workload_data = {
    "resource_id": "db_server_01",
    "command_set": ["DROP TABLE", "TRUNCATE TABLE"],
    "template_id": response.json()["template_id"],
    "applicant": "user_zhangsan"
}

work_response = requests.post(api_url + "/tickets", headers=headers, data=json.dumps(workload_data))
print(f"Ticket Created: {work_response.status_code}, ID: {work_response.json()['ticket_id']}")
上述代码展示了如何通过API创建包含两个节点的串行审批模板,并基于该模板发起一个针对数据库高危操作的工单。运行此脚本后,系统将生成工单ID,并通知“部门主管”进行第一级审批。预期结果是返回状态码201,表示工单创建成功,且工单状态为“待审批”。如果修改`parallel_approval`为True,则两个节点将同时收到通知,任一节点拒绝即可能导致流程终止,具体取决于后端实现逻辑。
审批结果如何影响资源访问权限
审批通过与否直接决定用户能否获得临时或长期的资源访问权,以及操作是否被实时阻断。当工单状态变为“已批准”时,堡垒机会根据模板配置动态调整用户的会话权限。如果是临时授权,系统会生成一个有时效性的Token或更新ACL列表,允许用户在指定时间段内执行特定命令;如果是长期授权,则会永久将该用户加入资源组的白名单。反之,若工单被“拒绝”或“撤销”,系统会立即切断相关的会话连接,并将该次尝试记录为违规事件。此外,部分高级配置支持“审批后自动执行”,即审批人点击同意后,系统自动以特权账号执行用户申请的命令,无需用户直接登录目标服务器,从而进一步降低风险。
import requests
import time

api_url = "https://bastion-host.example.com/api/v1/workflows"
headers = {"Authorization": "Bearer YOUR_TOKEN", "Content-Type": "application/json"}
ticket_id = "TICKET_123456" # 假设的上一步创建的工单ID

# 1. 查询工单当前状态
status_url = f"{api_url}/tickets/{ticket_id}"
status_resp = requests.get(status_url, headers=headers)
current_status = status_resp.json()["status"]
print(f"Current Status: {current_status}")

# 2. 模拟审批人批准工单
approve_url = f"{api_url}/tickets/{ticket_id}/approve"
approve_data = {"comment": "Approved for maintenance window"}
approve_resp = requests.post(approve_url, headers=headers, json=approve_data)
print(f"Approval Action: {approve_resp.status_code}")

# 3. 等待并验证权限生效
time.sleep(5) # 等待系统同步权限
check_url = f"{api_url}/users/user_zhangsan/permissions"
perm_resp = requests.get(check_url, headers=headers)
active_perms = perm_resp.json()["active_permissions"]
print(f"Active Permissions: {active_perms}")
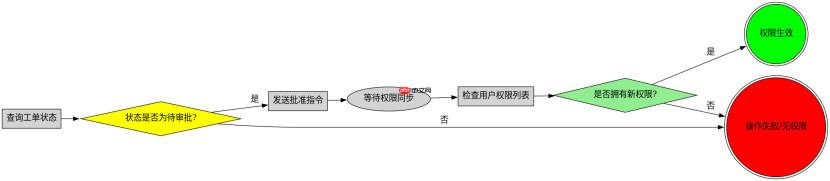
这段代码演示了从查询工单状态、执行批准动作到验证权限生效的完整闭环。首先获取工单状态,确认其处于待处理阶段;然后调用批准接口,传入审批意见;最后延迟几秒后检查用户权限列表。预期结果是批准接口返回200,且后续查询显示用户获得了针对`db_server_01`的临时写权限。如果在此过程中工单已被其他审批人拒绝,批准接口将返回错误码,提示无法对已关闭的工单进行操作。这种机制确保了权限变更的可追溯性和即时性。
工单超时未处理时的默认行为是什么
当工单在设定的超时时间内未得到审批人响应时,系统的默认行为通常是自动拒绝工单或将其转交给上级审批人,具体取决于模板中的超时策略配置。这一机制旨在防止因审批人忙碌或疏忽导致的业务中断。在之前的模板配置示例中,我们设置了`auto_reject_on_timeout`为True,这意味着一旦超过24小时(第一级)或12小时(第二级),工单将自动标记为“已拒绝”,并通知申请人审批失败。如果希望避免这种情况,可以将该选项设为False,并配置`escalation_path`,将未处理的工单自动转发给更高层级的管理者,如安全总监。无论采取哪种策略,超时事件都会被记录在审计日志中,供后续复盘使用。