






服务器目录写权限最小化控制的核心做法是遵循最小权限原则,将读写权限严格限制在特定用户或组,并移除其他用户的访问权。具体而言,应通过 chown 命令将目录所有者设为应用进程运行的用户,使用 chmod 700 仅保留所有者权限,同时确保父目录具有必要的执行权限以允许路径遍历。这样可防止未授权用户读取、写入或修改敏感数据。
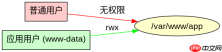
如何设置目录的所有者和基础权限
设置目录所有权和基础权限是实现最小化控制的第一步。通过将目录所有者设置为应用用户(如 www-data),并使用 chmod 700 移除组和他人权限,可确保只有该用户能访问目录。此操作需结合 chown -R 递归处理子文件,避免权限不一致导致的安全漏洞。
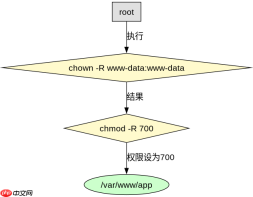
sudo chown -R www-data:www-data /var/www/app
sudo chmod -R 700 /var/www/app
上述命令将 /var/www/app 目录及其内容的所有者改为 www-data,并设置权限为仅所有者可读、写、执行。执行后,其他用户无法访问该目录,从而减少攻击面。验证时可使用 ls -ld /var/www/app 检查权限输出是否为 d---------。
如何处理共享资源的权限冲突
当多个服务需访问同一目录时,直接设置 700 会导致权限冲突。此时应使用组权限而非所有者权限,将相关服务加入同一组(如 app-group),并通过 chmod 750 允许组内成员读和执行,但禁止写入。写入操作需由应用逻辑控制,例如通过临时文件或锁机制。
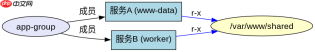
sudo groupadd app-group
sudo usermod -aG app-group www-data
sudo usermod -aG app-group worker
sudo chgrp -R app-group /var/www/shared
sudo chmod -R 750 /var/www/shared
此配置中,/var/www/shared 的组权限设为 750,允许组内用户读和执行,但写入需额外授权。若某服务需写入,可单独设置其子目录权限为 770 并指定组,避免全局开放。测试时模拟多用户访问,确认无越权行为。
基于日志目录的写入权限验证
以日志目录 /var/log/app 为例,其写入权限需严格限制。应用用户 www-data 应拥有写入权,而其他用户仅能读取。通过设置 chmod 750 并指定组 log-group,可实现此目标。若发现非授权用户写入,应立即检查 auditd 日志并调整策略。
sudo groupadd log-group
sudo usermod -aG log-group www-data
sudo chgrp -R log-group /var/log/app
sudo chmod -R 750 /var/log/app
此方案确保 /var/log/app 仅对 log-group 成员开放写入,其他用户仅能读取。实际部署中,建议结合 setfacl 细化权限,例如为特定脚本添加临时写入权,事后撤销。定期审计权限变更,可预防配置漂移导致的安全风险。





