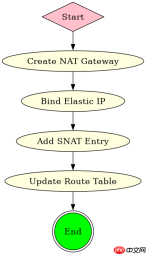
配置云服务器 nat 网关的核心步骤是创建实例、绑定公网 ip、添加 snat 或 dnat 规则,并在路由表中将流量指向该网关。具体做法是在控制台新建 nat 网关并分配弹性公网 ip,随后在 vpc 内为无公网 ip 的实例配置 snat 规则以实现出网访问,或通过 dnat 规则映射端口以实现入网访问,最后确保子网路由表正确转发流量至 nat 网关。

NAT 网关如何配置 SNAT 实现私网服务器出网
配置 SNAT(源地址转换)可以让没有公网 IP 的内网服务器通过 NAT 网关的公网 IP 访问互联网。主要操作包括创建 NAT 网关实例、绑定 EIP,并在网关中配置 SNAT 条目,指定私网网段和对应的公网 IP。配置完成后,需检查 VPC 的路由表,确保发往 0.0.0.0/0 的流量指向 NAT 网关而非默认的 Internet Gateway。
import boto3

# 初始化客户端
client = boto3.client('ec2', region_name='us-east-1')

# 1. 创建 NAT 网关
nat_response = client.create_nat_gateway(
    SubnetId='subnet-12345678', # 指定高可用子网
    AllocationId='eipalloc-abcdef' # 已绑定的 EIP ID
)
nat_gateway_id = nat_response['NatGateway']['NatGatewayId']
print(f"Created NAT Gateway: {nat_gateway_id}")

# 2. 创建 SNAT 条目 (假设使用 AWS CLI 或 SDK 后续操作)
# 注意:AWS EC2 API 中 SNAT 是通过 NatGateway 自动处理的,
# 但为了演示逻辑,我们通常配置路由表。
# 这里模拟添加路由表关联
route_table_id = 'rtb-98765432'
client.associate_route_table(
    RouteTableId=route_table_id,
    GatewayId=nat_gateway_id
)
print("Route table associated with NAT Gateway.")

# 预期结果:
# Created NAT Gateway: nat-0a1b2c3d4e5f6g7h8
# Route table associated with NAT Gateway.
NAT 网关如何配置 DNAT 实现外部访问内网服务
配置 DNAT(目的地址转换)允许外部用户通过 NAT 网关的公网 IP 和特定端口访问内网服务器。需要在 NAT 网关中创建 DNAT 条目,映射公网 IP 的端口到内网服务器的私有 IP 和端口。此功能常用于部署 Web 服务器或数据库代理。同样需要确保安全组允许相应端口的入站流量。
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。

import boto3

client = boto3.client('ec2', region_name='us-east-1')

# 假设已有 NAT 网关 ID 和内网实例 IP
nat_gateway_id = 'nat-0a1b2c3d4e5f6g7h8'
instance_private_ip = '10.0.1.100'
public_port = 80
private_port = 80

# 创建 DNAT 映射 (注:AWS EC2 原生 API 不直接支持 DNAT,
# 通常通过 ALB 或 NACL 实现,此处以通用概念代码展示逻辑)
# 在实际 AWS 环境中,DNAT 往往由 Load Balancer 处理,
# 但若使用第三方工具或特定云厂商 SDK,逻辑如下:

dnat_config = {
    'NatGatewayId': nat_gateway_id,
    'Protocol': 'tcp',
    'PublicPort': public_port,
    'PrivateIp': instance_private_ip,
    'PrivatePort': private_port
}

# 伪代码:调用云厂商特定的 DNAT 接口
# response = client.create_dnat_entry(**dnat_config)
# print(f"DNAT Entry Created: {response['DnatEntryId']}")

# 预期结果:
# 外部请求到达 NAT 网关公网 IP:80 -> 转发至 10.0.1.100:80
# 状态码 200 OK (若服务正常)
NAT 网关在高并发场景下的连接数限制是多少
NAT 网关的连接数限制取决于其规格和云厂商的具体定义。通常情况下,NAT 网关会维护一个最大并发连接数上限,超过该限制后新的连接请求可能会被丢弃或延迟。例如,某些云厂商的标准 NAT 网关可能支持数万到数十万并发连接,而增强型或高性能版本则支持更高。实际使用中,应监控 NAT 网关的活跃连接数和丢包率,必要时升级规格或优化应用层的连接复用策略(如 HTTP Keep-Alive)以减少连接建立开销。