






confluence data center 使用旧 remote api 的实例,应先确认 cve-2026-90436 的暴露条件,再关闭入口或安装修复版本。集群环境还需要覆盖每个后端,避免前端验证通过而某台节点仍可直接访问。以下步骤适用于管理员有权维护的自建站点。
把版本、开关和集成一起登记
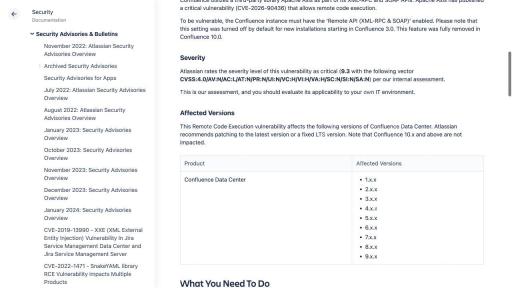
在管理界面读取实际版本,登记节点数量、入口域名、上下文路径和安装插件。Atlassian 针对该漏洞明确列出的修复版是 9.2.28,10.x 以上已移除相关旧功能。既有低版本升级应按各自支持路径规划。
列出 SOAP/XML-RPC 的脚本、同步任务、第三方插件及调用来源。检查最近调用日志并联系业务负责人,确认关闭后会停止哪些任务。新安装默认关闭不能代表历次升级后仍保持关闭,应读取当前实际设置。
暂缓升级时先关闭 Remote API
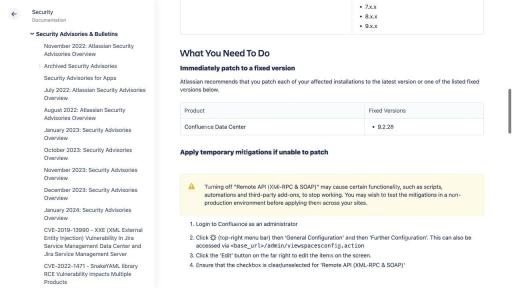
用管理员登录,进入 General Configuration → Further Configuration → Edit,取消 Remote API(XML-RPC & SOAP)勾选,点击 Save。也可以访问站点基础地址后的 /admin/viewspacesconfig.action。
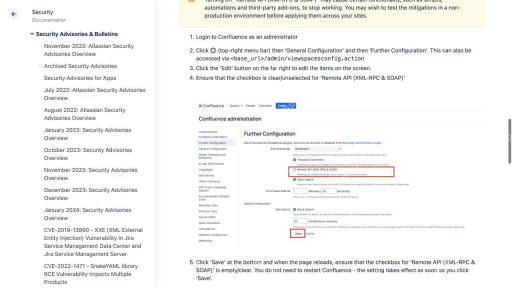
保存后重新打开设置页核对,记录修改人和时间。厂商说明无需重启即可生效。同步通知依赖旧 API 的脚本负责人,以便转向支持的替代接口并测试权限。
怎样正确验证 403?
访问公告指定的 SOAP 地址。下面使用普通 GET,仅输出状态码,域名和上下文路径按自己环境替换。
curl --silent --show-error --output /dev/null --write-out '%{http_code}\n' \
  'https://confluence.example.com/plugins/servlet/soap-axis1/confluenceservice-v2'
应用预期返回 403。若前置代理返回登录跳转、统一错误页或路由 404,应继续核实请求实际进入的节点与应用配置。返回 500 也不能作为安全证明,应检查对应应用异常与主机行为。
获得网络授权且 TLS 入口在各节点可用时,可用 --resolve 针对指定后端保留正确 Host 与 SNI。下面的地址只是示例,不能直接套用到其他端口或明文后端。
curl --resolve confluence.example.com:443:10.0.0.12 \
  --silent --show-error --output /dev/null --write-out '%{http_code}\n' \
  'https://confluence.example.com/plugins/servlet/soap-axis1/confluenceservice-v2'
对每个后端重复检查,并关联访问日志。反向代理阻断和应用开关应分别记录,确认备用域名、IPv6 和内部直接地址没有遗漏。
准备升级与恢复材料
备份数据库、安装配置、各节点本地主目录以及共享目录,核对恢复版本与附件可读性。在测试副本验证升级路径、插件、Java 和数据库兼容要求,并记录当前支持的停机或集群升级方式。
提前制定失败判断条件,例如启动失败、页面持续错误、核心插件不可用或数据库迁移未完成。明确暂停后由谁保留日志、谁决定恢复,并估算备份恢复和索引处理时间。
集群维护按支持的方式执行
使用厂商针对当前和目标版本支持的升级流程,按计划控制流量和节点状态。仅在相应版本明确支持时采用零停机或滚动方式,避免长期混跑不同版本操作同一数据。
升级后逐台记录版本和启动时间,确认负载均衡后端健康。自动扩容模板、备用安装目录和镜像仓库同步更新,防止重启或替换节点时恢复旧包。
业务回归需要覆盖哪些操作?
| 场景 | 检查内容 |
|---|---|
| 普通用户 | 登录、页面浏览、权限隔离和编辑保存。 |
| 附件与搜索 | 上传下载、已有附件和搜索结果正常。 |
| 插件与集成 | 认证、同步和计划任务正常,旧 API 依赖已替换。 |
| 集群 | 各节点能处理正常请求,后台任务与共享存储一致。 |
| 安全入口 | 旧接口配置符合计划,所有可达入口有验证结果。 |
出问题时如何恢复?
升级前后都保存应用日志、数据库迁移记录和负载均衡状态。若需要恢复,按产品恢复流程同时考虑数据库、程序版本和共享数据,避免只换回程序导致 schema 不匹配。
恢复到受影响版本后,继续保留关闭旧 API 和网络收敛。业务恢复应通过普通页面与支持的集成完成,再安排升级重试。修复工单附每个节点版本、接口状态、关键业务结果和备份编号。
旧 API 依赖怎样迁移而不漏掉任务?
把调用者按脚本、外部集成和插件分组,为每一项登记负责人、运行周期、读写能力及失败告警。观察窗口覆盖真实运行周期,尤其留意低频的周任务、月任务和灾备同步。
替代接口先在测试空间验证权限、分页、附件和速率限制。对涉及写入的自动化,用受控测试页面验证可重复运行及失败后的重试行为。切换后检查旧入口访问日志,找出仍在调用的遗留任务,再联系对应负责人处理。
集群接口验证如何留证?
为每个入口和节点记录域名、上下文路径、测试来源、时间、返回码及应用日志编号。节点只接受明文内部连接时,按照现有网络和产品配置验证,不能把 HTTPS 示例的端口直接用于明文服务。
若 403 来自统一代理策略,继续通过管理员配置和后端访问记录确认应用已关闭接口。保留对照结果,明确哪些路径由应用禁止、哪些由网络规则限制。新增节点加入前也应执行同一套检查。
发现疑似利用活动怎么办?
先保存访问日志、Java 服务进程树、外连记录和相关文件时间线,随后按事件响应流程控制访问。应用账户可能访问数据库、插件凭据和集成身份,应调查这些材料是否被读取或使用,再决定轮换和恢复范围。
如果日志保留不足,记录缺口并从代理、云流日志、EDR 和备份补充。恢复后继续监控旧 SOAP 路径、异常 Java 子进程和管理配置变化,给每条异常安排负责人和关闭依据。













