






自研 java 应用修复 cve-2026-90436,首先要确定最终运行进程加载了哪套 axis 组件,再决定维护补丁或迁移。开发机上的依赖树、部署目录里的 jar 和应用服务器共享库可能不同,修复需要贯穿构建与运行两端。
先确认服务使用方式和暴露面
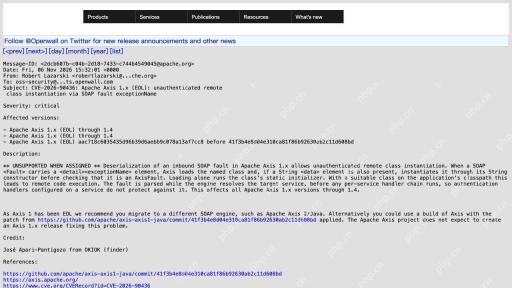
登记 SOAP 服务地址、调用方、应用服务器、启动参数及网络入口。Axis 1.x 的风险位于 SOAP Fault 解析路径,因此服务前的普通认证 handler 不能独立证明解析代码受到保护。判断暴露时结合具体应用调用路径和类加载环境。
商业产品中的 Axis 组件应先按厂商方案修复。下面的构建步骤面向自己维护源码、具备测试环境及发布权限的团队。
从源码、制品和运行库三处查
Maven 项目先列出常见 Axis 坐标。多个模块可能通过间接依赖引入运行库,记录依赖链上的上游包。
mvn dependency:tree '-Dincludes=axis:axis,org.apache.axis:*'
find ./DEPLOYMENT_DIR -type f -iname '*axis*.jar' -print
jar tf ./YOUR_APPLICATION.war
目录和应用包名为占位符。WAR 的 WEB-INF/lib、可执行 JAR 的嵌套依赖、容器镜像复制层及应用服务器共享目录都要检查。文件名可能被重命名,也可能打包进 fat JAR。
可以对候选包列出类条目,检查是否包含 org/apache/axis/message 下相关实现。应用服务器共享库的父优先加载可能覆盖应用自己的新包,应结合部署说明或受控类加载诊断确认实际来源。
jar tf ./CANDIDATE.jar | grep 'org/apache/axis/message/SOAPFault'
sha256sum ./CANDIDATE.jar
官方补丁覆盖哪些位置?
Apache 公告指向提交 41f3b4e8d04e310ca81f86b92630ab2c11d608bd。补丁涉及 SOAPFaultDetailsBuilder、SOAPFaultBuilder 和 ClassUtils,并加入回归测试。审核时应覆盖类加载、类型检查及反射构造环节,避免只搬运一个判断条件。
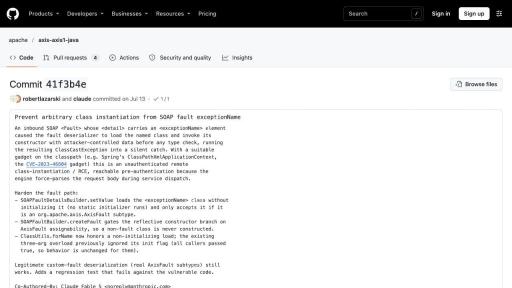
上游不计划发布新的 Axis 1.x 修复版本。采用维护构建意味着团队承担制品管理、后续更新和兼容测试,需要将提交号与内部发布版本关联。
如何把补丁纳入受控源码?
先在隔离构建环境取得自己对应的维护基线和官方补丁。以下示例展示在已有维护仓库记录补丁的做法,执行前让代码审核人员确认基线适配与提交内容。
git status --short
# 确认官方仓库已配置为 apache-upstream
 git fetch apache-upstream
 git show --stat 41f3b4e8d04e310ca81f86b92630ab2c11d608bd
 git cherry-pick 41f3b4e8d04e310ca81f86b92630ab2c11d608bd
 git diff HEAD^ HEAD --check
冲突时先保存差异,由维护人员对照完整补丁处理。旧单体源码与模块化树结构可能不同,无法直接 cherry-pick 时,需要按现有项目结构移植并单独评审。使用可复现工具链,固定依赖和仓库来源,保留编译日志。
测试怎么覆盖安全修复和正常业务?
按维护分支的构建说明运行测试与制品校验。上游相关测试位于源码测试模块,不能只构建核心 JAR 就视为安全回归完成。工单记录实际跑到的测试名称、用例数量和失败原因。
mvn --version
mvn verify
这两条命令适用于提供相应 Maven 构建的维护分支;旧项目若采用其他构建工具,应使用该分支规定的流程。验证普通 SOAP 调用、业务异常、合法自定义 Fault、未知异常名以及类加载边界,确认安全处理不会破坏原有协议行为。

安全回归在隔离测试环境完成,复用经审核的上游测试和本地探针。生产验收使用合法业务请求,验证响应、错误处理和监控,无需通过执行主机命令判断是否修复。
发布时如何避免旧 JAR 继续生效?
把修复制品发布到内部仓库,使用可区分的内部版本和校验值,更新依赖锁定、镜像构建及 SBOM。检查旧依赖排除是否生效,最终部署包内没有因重复打包保留的旧实现。
对运行实例执行计划内重启,核对进程启动时间及实际类来源。应用服务器共享目录、备用节点和灾备镜像同步更新。上线后观察 SOAP 成功率、异常响应和 JVM 行为,出现兼容问题先隔离新节点并保存信息。
长期迁移怎样安排?
评估受支持 SOAP 引擎时,列出 WSDL、生成代码、序列化、自定义 Fault、认证和 Header 行为,建立相同请求在新旧实现间的对照测试。Axis2/Java 是上游举出的替代方向之一,需要按项目接口逐项适配。
最终验收保存依赖来源、补丁提交、内部制品版本、校验值、测试报告和运行来源证据。若临时恢复旧制品,维持相关接口访问限制,并记录迁移或再次修复的负责人及维护窗口。
一次补丁发布需要哪些制品?
为维护分支生成源码提交号、构建工具版本、依赖清单、测试结果和制品校验值,并把内部 JAR 版本与原始补丁关联。镜像标签之外保留摘要,方便判断不同主机是否真正运行同一构建。
在预发布环境检查所有类加载来源,包括应用服务器公共 lib、应用私有目录及启动 classpath。若应用部署包更新后依然加载公共旧库,需要按产品支持方式调整部署结构。删除重复类之前先确认其他应用是否共享该库。
测试报告应分别列出正常请求、合法 Fault、未知类名处理和上游安全回归结果。未执行的测试写明原因,不能用编译通过代替协议兼容验收。对自定义 Fault 的类和构造函数单独登记,评估安全加固后的行为。
选择迁移时怎样控制范围?
先选一个调用关系清晰、请求样例完整的服务试点,冻结现有 WSDL 和正常响应样例,补充异常样例与认证需求。对金额、日期、空值、附件等业务敏感字段,验证序列化差异和客户端解析结果。
按使用方逐步切换,保留流量路由与回退方案,同时限制仍运行旧引擎的入口。观察完整业务周期后再移除旧组件。仍暂时使用补丁构建的服务继续跟踪依赖与安全更新,并登记具体维护责任。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


