






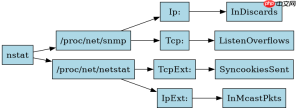
使用 nstat 查看 linux 网络吞吐统计,核心方法是读取 /proc/net/snmp 和 /proc/net/netstat 文件中的特定字段。通过执行 nstat -a | grep -e 'tcpext|ip:in' 可以筛选出丢包、重传及接收计数等关键指标,从而分析网络质量。
TCP 连接状态与异常如何定位
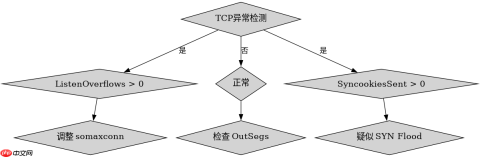
要分析 TCP 连接的建立与断开情况,需关注 Tcp: 块下的 InSegs(输入段数)和 OutSegs(输出段数),以及 TcpExt: 块下的 ListenOverflows(监听溢出)和 SyncookiesSent(SYN cookie 发送)。这些指标能直接反映半连接队列满或 SYN 攻击的情况。
#!/bin/bash
# 获取 TCP 统计信息
nstat -a | grep -E '^Tcp\.|^TcpExt\.'

# 示例输出解读:
# Tcp: InSegs OutSegs ... (基础收发)
# TcpExt: ListenOverflows SyncookiesSent ... (异常情况)
运行上述脚本后,若 ListenOverflows 持续增加,说明服务器 backlog 队列已满,需调整 net.core.somaxconn;若 SyncookiesSent 激增,则可能遭遇 SYN Flood 攻击。
IP 层丢包与碎片如何处理
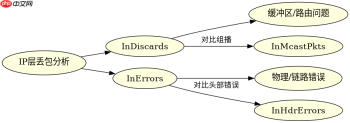
在 IP 层,重点检查 Ip: 块中的 InDiscards(输入丢弃数)和 InHdrErrors(头部错误数)。结合 IpExt: 中的 InMcastPkts(组播包)和 OutMcastPkts,可以区分是路由问题导致的丢弃还是正常的组播流量。

#!/bin/bash
# 获取 IP 层统计信息
nstat -a | grep -E '^Ip\.|^IpExt\.'

# 示例输出解读:
# Ip: InReceives InDiscards ... (基础接收与丢弃)
# IpExt: InMcastPkts OutMcastPkts ... (组播统计)
如果 InDiscards 数值较高但 InErrors 为零,通常意味着内核缓冲区不足或路由表项缺失,而非物理链路错误。此时应检查系统日志中的 kernel: nf_conntrack: table full 或类似提示。
基于 nstat 输出的具体过滤条件是什么
在使用 nstat 时,常用的过滤条件是结合 grep 正则表达式匹配以 Tcp:、Udp: 或 Ip: 开头的行。例如,nstat -a | grep '^Tcp:' 仅显示 TCP 协议的基础统计,而 nstat -a | grep 'Ext$' 则显示所有扩展统计项。这种过滤方式能快速缩小分析范围,避免处理大量无关数据。





