






linux 安装后配置 ssh 免密登录,核心做法是生成公钥并追加到目标主机的 authorized_keys 文件中。具体操作是使用 ssh-keygen 生成密钥对,然后通过 ssh-copy-id 命令将公钥传输至服务器,或者手动复制内容。执行成功后,再次连接该主机时将不再提示输入密码。
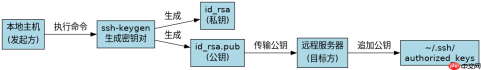
如何生成用于认证的密钥对
使用 ssh-keygen 工具在本地机器上生成 RSA 或 Ed25519 格式的密钥对。默认生成的文件位于 ~/.ssh/ 目录下,私钥为 id_rsa(或 id_ed25519),公钥为 id_rsa.pub(或 id_ed25519.pub)。
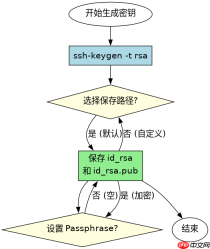
ssh-keygen -t rsa -b 4096 -C "your_email@example.com"
运行上述命令后,系统会询问保存路径和设置 passphrase。若希望完全无感登录,直接回车跳过 passphrase 设置即可。生成的公钥内容可通过 cat ~/.ssh/id_rsa.pub 查看。
如何将公钥部署到远程服务器
将本地生成的公钥内容添加到远程服务器的 ~/.ssh/authorized_keys 文件中。最简便的方式是使用 ssh-copy-id 命令,它会自动处理权限和追加操作。如果目标主机未安装该命令,可手动通过 ssh 管道写入。

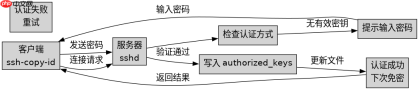
ssh-copy-id user@remote_host
执行该命令后,需输入一次远程主机的密码以完成首次认证。认证成功后,公钥即被写入远程端的授权文件。此时可验证配置是否生效,尝试再次 SSH 连接,若无需输入密码则配置成功。
为什么有时仍需要输入密码
即使公钥已正确部署,SSH 仍可能要求输入密码,通常由权限设置不当引起。远程主机的 ~/.ssh 目录权限必须为 700,authorized_keys 文件权限必须为 600。此外,SSH 服务端配置 /etc/ssh/sshd_config 中的 PasswordAuthentication 选项若设为 yes,且客户端未提供有效密钥,也会回退到密码认证。





