






ThinkPHP8能修复PHP2Shell漏洞吗?
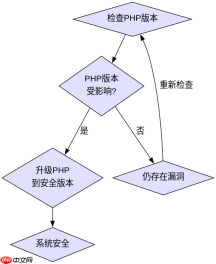
thinkphp8框架本身无法直接修复php2shell漏洞,因为该漏洞属于php解释器层面的安全缺陷。必须升级php版本才能彻底解决。

为什么必须升级PHP?
PHP2Shell漏洞(CVE-2024-2961)是PHP内核的远程代码执行漏洞,影响所有使用受影响版本的PHP环境。无论应用层框架如何更新,只要底层PHP未升级,漏洞依然存在。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
基于程序中某个输入、条件或结果的具体问题
在ThinkPHP8中,即使升级到最新框架版本,若服务器仍运行受影响的PHP版本,攻击者仍可通过构造特定请求触发漏洞。因此,仅升级框架不足以保障安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





