






在thinkphp8中识别命令执行痕迹,核心是检查日志文件中是否存在包含系统命令关键字(如 exec、shell_exec、passthru 等)的异常调用记录。具体做法是配置自定义日志通道或中间件,捕获并记录所有通过 think\facade\log 记录的警告或错误信息,特别是那些由外部输入触发的动态命令拼接行为。若发现日志中出现非预期的命令执行堆栈或参数,即可判定存在命令注入风险。

如何配置日志以捕获命令执行警告?
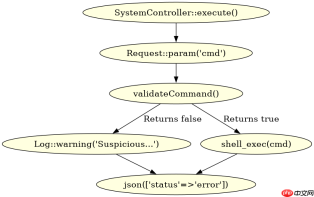
要捕获命令执行相关的警告,需确保日志级别设置为 WARN 或 ERROR,并在代码中显式调用 Log::warning() 或 Log::error() 记录可疑操作。例如,当用户输入被用于构建系统命令时,应先进行校验,若校验失败则记录日志并拒绝执行。这样可以在日志中留下明确的标记,便于后续审计。
<?php namespace app\controller;

use think\facade\Log;
use think\facade\Request;

class SystemController
{
    public function execute()
    {
        $cmd = Request::param('cmd');
        // 假设有一个白名单校验函数
        if (!$this->validateCommand($cmd)) {
            Log::warning('Suspicious command attempt: ' . $cmd);
            return json(['status' => 'error', 'message' => 'Invalid command']);
        }

        // 安全执行
        $output = shell_exec($cmd . ' 2>&1');
        return json(['status' => 'success', 'output' => $output]);
    }

    private function validateCommand($cmd)
    {
        // 简单示例:只允许 ping 和 whoami
        $allowed = ['ping', 'whoami'];
        $parts = explode(' ', $cmd);
        return in_array($parts[0], $allowed);
    }
}
上述代码中,validateCommand 方法限制了可执行的命令列表。如果传入的命令不在白名单内,Log::warning 会记录一条包含原始命令的警告日志。运行此控制器后,查看 runtime/log 目录下的日志文件,即可看到类似 [WARNING] Suspicious command attempt: ; cat /etc/passwd 的记录,从而识别出恶意尝试。
如何通过日志分析定位具体的命令注入点?
定位命令注入点需要结合日志中的时间戳、请求IP和命令内容进行分析。ThinkPHP8的日志默认按天分割,因此可以按日期筛选日志文件。使用命令行工具如 grep 搜索包含 Suspicious command attempt 的行,提取出触发该日志的请求参数。进一步,可以通过回溯代码,找到生成该日志的 Log::warning 调用位置,确认是哪个控制器和方法处理了该请求。此外,检查日志中是否记录了完整的堆栈跟踪,有助于确定调用链。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

<?php // 模拟一个更复杂的场景,其中命令来自多个来源
namespace app\controller;

use think\facade\Log;
use think\facade\Request;

class AdvancedSystemController
{
    public function complexExecute()
    {
        $source = Request::param('source');
        $target = Request::param('target');

        // 假设根据source决定命令
        $cmd = '';
        if ($source === 'network') {
            $cmd = "ping -c 1 $target";
        } elseif ($source === 'system') {
            $cmd = "whoami";
        } else {
            Log::error('Unknown source for command execution');
            return json(['status' => 'error', 'message' => 'Unknown source']);
        }

        // 再次校验目标地址,防止DNS重绑定等攻击
        if (!$this->validateTarget($target)) {
            Log::warning('Invalid target in command: ' . $cmd);
            return json(['status' => 'error', 'message' => 'Invalid target']);
        }

        $output = shell_exec($cmd . ' 2>&1');
        return json(['status' => 'success', 'output' => $output]);
    }

    private function validateTarget($target)
    {
        // 简单校验:必须是IP地址或localhost
        return preg_match('/^(\d{1,3}\.){3}\d{1,3}$|^localhost$/', $target);
    }
}
在这个例子中,complexExecute 方法根据 source 参数构建不同的命令。如果 target 参数被篡改(例如注入 ; rm -rf /),validateTarget 会返回 false,触发 Log::warning。日志中将记录 [WARNING] Invalid target in command: ping -c 1 ; rm -rf /。通过分析这条日志,可以确定 AdvancedSystemController::complexExecute 是潜在的注入点,因为它是唯一将用户输入直接拼接到命令字符串中的地方。开发者应审查此类动态命令构建逻辑,考虑使用更安全的替代方案,如调用预定义的脚本或使用专门的库来执行系统任务。
基于程序中某个输入、条件或结果的具体问题
在ThinkPHP8中,如果程序输入中包含特殊字符(如分号 ; 或管道符 |),且未正确转义或过滤,可能导致命令注入。例如,当用户输入 cmd=ls;cat /etc/passwd 时,若直接使用 shell_exec($cmd),系统将先执行 ls,然后执行 cat /etc/passwd。这种行为的根本原因是 shell_exec 会将整个字符串传递给系统Shell解析,而Shell会识别分号作为命令分隔符。因此,识别此类痕迹的关键在于日志中是否记录了包含多个命令片段或意外执行结果的警告。开发者应始终避免直接将用户输入拼接到系统命令中,而是采用白名单机制或参数化调用来确保安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





