






如何用find命令排查ThinkPHP8项目中的可疑后门文件?
使用find命令结合正则表达式和黑名单关键词,可以快速扫描thinkphp8项目中包含恶意代码特征的文件。核心做法是利用grep或xargs配合find,搜索如eval、base64_decode、assert等高风险函数调用,并排除vendor、runtime等正常目录。通过设置特定的权限和所有者检查,可以进一步锁定被篡改的可执行脚本。

如何识别ThinkPHP8中常见的Webshell特征?
ThinkPHP8项目中常见的后门通常隐藏在控制器、中间件或公共函数文件中,主要特征是包含动态执行代码的函数。识别这些特征需要关注文件内容中是否出现未经授权的回调、加密字符串解码或直接执行系统命令的代码段。通过对比正常框架代码与可疑文件的差异,可以准确定位入侵点。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
#!/bin/bash
# 扫描ThinkPHP8项目根目录下的可疑文件
PROJECT_PATH="/path/to/your/thinkphp8/project"

# 定义高危关键词列表
KEYWORDS="eval|base64_decode|assert|system|exec|shell_exec|passthru|pcntl_exec|proc_open|popen|create_function|array_filter.*callback|preg_replace.*e"

# 执行扫描,排除vendor和runtime目录
echo "开始扫描 $PROJECT_PATH ..."
find "$PROJECT_PATH" -type f \( -name "*.php" -o -name "*.html" -o -name "*.tpl" \) \
    -not -path "*/vendor/*" \
    -not -path "*/runtime/*" \
    -not -path "*/.git/*" \
    -print0 | xargs -0 grep -lE "$KEYWORDS" 2>/dev/null

echo "扫描完成。请仔细检查输出结果。"
运行上述脚本后,终端将列出所有包含高危关键词的PHP文件。开发者应逐一检查这些文件,确认是否为合法的业务逻辑代码。例如,ThinkPHP本身可能在某些配置或缓存生成中使用eval,但通常位于受控目录。若发现app/controller或app/middleware目录下存在此类代码,极大概率为后门。
基于程序中某个输入、条件或结果的具体问题
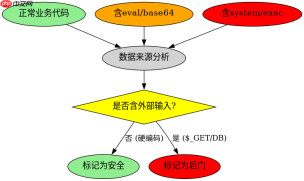
当find命令返回大量结果时,如何区分正常业务代码与真正的后门?关键在于分析代码的执行上下文和数据来源。如果一段代码使用了eval但参数是硬编码的安全字符串,且无外部输入参与,则风险较低;反之,若eval的参数来自$_GET、$_POST或数据库查询,则必须立即删除。此外,检查文件的最后修改时间和所有者权限也是重要依据,异常的时间戳或非www-data用户拥有的文件需重点排查。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





