






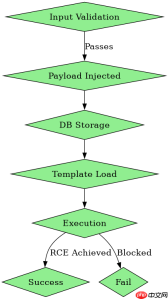
thinkphp 5.0.5 和 5.0.6 的 sql 注入漏洞演变为 getshell,核心在于攻击者利用 model 类中 save() 方法对数据字段的过滤缺陷,将恶意代码写入数据库字段,进而通过 fetch 模板引擎执行包含该字段的模板文件。具体做法是:首先构造特殊的 post 请求,利用 _method 参数或路由规则触发 model::save(),在插入或更新数据时,由于 data 数组中的键名未被严格过滤,攻击者可以将 php 代码片段存入数据库(例如将字段名设为 think_data 或特定配置项)。随后,利用 thinkphp 的模板渲染机制,当系统尝试渲染包含这些被污染数据的视图时,若未正确转义或开启了特定的缓存/编译模式,注入的代码可能在模板编译阶段被执行,或者通过 eval、assert 等危险函数间接执行。最终,攻击者获得服务器权限。

SQL注入点是如何在Model::save()中触发的
在 ThinkPHP 5.0.5 和 5.0.6 版本中,Model::save() 方法是导致漏洞的关键入口。当调用该方法保存数据时,框架会检查数据数组中的字段。如果数据中包含某些特殊键值(如 __token__ 或其他未被白名单严格限制的字段),且这些值被直接拼接到 SQL 语句中而未进行充分过滤,就会引发 SQL 注入。具体来说,save() 内部调用了 update 或 insert 方法,这些方法在处理 data 参数时,对于关联模型或特定查询条件,可能未能正确转义用户输入。攻击者可以通过构造包含 SQL 语法的 data 数组,例如在某个字段的值中嵌入 UNION SELECT 或布尔盲注 payload,从而在数据库层面执行任意 SQL 命令。这一步骤本身仅造成数据泄露或篡改,但为后续的文件写入奠定了基础。

$model = new User();
$data = [
    'id' => 1,
    'name' => "test'; INSERT INTO think_config (name, value) VALUES ('shell', '<?php phpinfo(); ?>'); --"
];
// 注意:实际漏洞利用更复杂,通常涉及字段名本身的注入或特定条件下的 bypass
$model->save($data);
如何利用模板引擎将数据库内容转化为可执行代码
一旦攻击者成功通过 SQL 注入将恶意 PHP 代码写入数据库(例如写入到 think_config 表或某个业务表中),下一步就是执行这段代码。ThinkPHP 的模板引擎(基于 think-template)在渲染视图时,会读取模板文件并进行编译。如果模板文件中引用了从数据库获取的动态内容,并且该内容未经过适当的安全处理(如 htmlspecialchars 转义),或者模板引擎自身存在解析漏洞,攻击者控制的数据库内容就可能被当作模板指令执行。例如,攻击者可以构造一个模板变量,其值包含 {% if true %}{% endif %} 之外的 PHP 代码,或者利用模板引擎的 assign 功能将恶意数据赋值给模板变量。当模板被编译成 PHP 文件并执行时,注入的代码随之运行。在某些场景下,攻击者甚至可以直接覆盖模板文件,如果文件系统权限配置不当,这会导致直接的 GetShell。

// 假设模板文件 content.html 包含 {$dynamic_content}
// 攻击者通过 SQL 注入使 dynamic_content 的值为: <?php system('whoami'); ?>
// 当渲染此模板时,如果未正确过滤,代码将被执行
如何验证并利用特定输入条件实现远程代码执行
为了验证上述利用链,可以使用具体的输入条件进行测试。例如,在 ThinkPHP 应用中,定义一个控制器方法接收用户输入并保存到数据库,同时提供一个页面展示该数据。攻击者首先通过 SQL 注入 payload 将 写入数据库的某个字段。然后,访问展示页面,触发模板渲染。如果模板引擎未对输出内容进行转义,且 PHP 环境允许动态执行代码,则注入的 PHP 代码将在服务器端执行。关键在于确认 save() 方法是否真的将恶意数据持久化,以及模板渲染路径是否可控。在实际渗透测试中,还需要考虑 WAF 防护、文件权限和 PHP 配置(如 disable_functions)等因素。通过逐步调试和日志分析,可以精确定位漏洞触发点并构建稳定的 GetShell 利用脚本。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





