






在thinkphp8中,通过配置上传驱动并设置`size`和`ext`参数即可实现文件后缀与大小的双重校验,从而有效拦截非预期类型及潜在的木马文件。具体做法是实例化`think\facade\filesystem`获取磁盘对象后调用`putfile`或`file()`方法,并在数组配置中明确指定允许的后缀白名单(如`jpg,png,gif,zip`)以及最大字节数限制。若文件超出大小或后缀不在白名单内,驱动将直接抛出异常或返回失败状态,确保只有合规文件被保存。
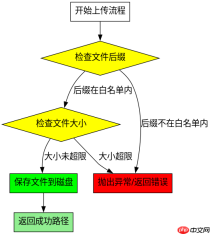
putFile方法如何配置后缀白名单
使用putFile方法时,可以通过第三个参数传入配置数组来限定允许的ext后缀。该配置项接受字符串或数组形式,系统会自动将上传文件的扩展名与白名单进行比对,不匹配则拒绝写入。

use think\facade\Filesystem;

public function upload() {
    $file = request()->file('image');
    try {
        // 配置后缀白名单为 jpg, png, gif
        $config = ['ext' => 'jpg,png,gif'];

        // 执行上传到 public/uploads 目录
        $path = Filesystem::disk('public')->putFile('avatar', $file, $config);

        if ($path) {
            return json(['code' => 200, 'msg' => '上传成功', 'data' => $path]);
        } else {
            return json(['code' => 400, 'msg' => '上传失败']);
        }
    } catch (\Exception $e) {
        return json(['code' => 400, 'msg' => $e->getMessage()]);
    }
}
当用户上传一个名为shell.php.jpg的文件时,由于后缀为jpg,它将通过ext校验。但如果用户尝试上传malware.exe,则会因后缀不在白名单中而被拦截。这种基于扩展名的校验虽然简单,但能有效过滤掉大部分直接上传可执行脚本的攻击。
putFile方法如何限制文件大小
除了后缀校验,通过配置size参数可以限制上传文件的最大字节数。该参数单位为字节,例如设置为1048576即限制为1MB。如果上传的文件体积超过此阈值,驱动会在写入前进行检查并阻止操作。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

use think\facade\Filesystem;

public function uploadWithSizeLimit() {
    $file = request()->file('document');
    try {
        // 配置后缀为 pdf, docx,大小限制为 5MB (5 * 1024 * 1024)
        $config = [
            'ext'  => 'pdf,docx',
            'size' => 5242880
        ];

        $path = Filesystem::disk('public')->putFile('docs', $file, $config);

        if ($path) {
            return json(['code' => 200, 'msg' => '上传成功', 'data' => $path]);
        } else {
            return json(['code' => 400, 'msg' => '上传失败']);
        }
    } catch (\Exception $e) {
        // 捕获大小超限或后缀错误等异常
        return json(['code' => 400, 'msg' => $e->getMessage()]);
    }
}
当用户上传一个大小为10MB的report.pdf文件时,尽管后缀符合白名单,但由于超过了size设定的5MB限制,系统会抛出异常。开发者需要在业务代码中捕获这些异常,以便向用户反馈具体的错误原因,如“文件大小超出限制”或“不支持的文件类型”。结合后缀和白名单的双重校验,可以大幅降低服务器遭受恶意文件上传攻击的风险。
仅靠后缀和大小校验能否完全防止木马?
仅依靠后缀白名单和文件大小校验并不能完全防止木马文件上传,因为攻击者可能利用双后缀、MIME类型欺骗或文件头伪造等手段绕过基础校验。例如,攻击者可能将PHP木马重命名为image.jpg.php,在某些配置下可能被误判或导致解析混乱。此外,如果服务器配置不当,某些特殊后缀(如.htaccess或.user.ini)可能被用于覆盖服务器行为,从而执行任意代码。
为了更有效地防止木马,建议结合以下措施:一是启用文件内容检测,如使用finfo_file函数检查文件的实际MIME类型,确保其与扩展名一致;二是避免将上传目录设置为可执行路径,或在Web服务器配置中禁止上传目录下的脚本执行权限;三是定期扫描上传目录,监控异常文件变动。ThinkPHP8本身不提供深度的文件内容分析功能,因此安全策略需要结合应用层逻辑和服务器配置共同实施。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





