





ThinkPHP命令执行漏洞的流量特征是什么?WAF日志怎么筛?

落枫君_2717

落枫君_2717

2026-11-10

302人浏览

原创

thinkphp命令执行漏洞的流量特征主要体现为http请求中携带了包含系统命令注入字符(如分号、管道符)的参数,且参数值通常经过url编码或base64编码以绕过基础过滤。waf日志筛选时,应重点关注get或post请求中包含`|`、`;`、`$()`等shell元字符,以及user-agent异常或referer指向可疑脚本的请求。通过结合正则表达式匹配这些特征,可以有效识别潜在的漏洞利用尝试。
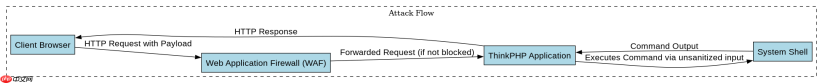
ThinkPHP命令执行漏洞的流量特征是什么?WAF日志怎么筛?

如何识别ThinkPHP命令执行的典型Payload?

识别ThinkPHP命令执行漏洞的典型Payload,关键在于观察请求参数中是否包含用于执行系统命令的特殊字符和函数调用。常见的Payload形式包括在参数值后附加`| ls -la`、`; cat /etc/passwd`或使用`$(whoami)`等结构。这些Payload旨在利用应用程序未对用户输入进行充分 sanitization 而直接将其传递给系统 shell 执行的缺陷。在WAF日志中,这类请求往往表现为参数值长度异常增加,且包含明显的命令注入模式。
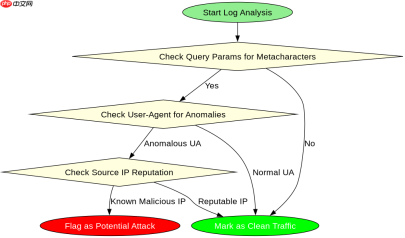
ThinkPHP命令执行漏洞的流量特征是什么?WAF日志怎么筛?

import re

# 模拟WAF日志条目
log_entry = "GET /index.php?module=Article&action=view&id=1 | ls -la HTTP/1.1" 

# 定义检测正则表达式
pattern = r'[;|]\s*(ls|cat|whoami|id|pwd)'

if re.search(pattern, log_entry):
    print("Potential Command Injection Detected")
else:
    print("No threat detected")

上述代码演示了一个简单的Python脚本,用于从模拟的WAF日志行中提取并检测潜在的命令注入攻击。它使用正则表达式搜索常见的Linux命令前缀,如果找到匹配项,则输出检测结果。实际应用中,需将此逻辑集成到WAF引擎或日志分析系统中,并对更多变体进行扩展。

WAF日志中哪些字段最有助于精准定位攻击源?

在WAF日志中,最有助于精准定位攻击源的字段包括客户端IP地址、请求URI、查询参数、User-Agent以及时间戳。客户端IP地址直接标识了发起请求的来源,是追踪攻击者的首要依据。请求URI和查询参数则揭示了被攻击的具体端点和可能使用的Payload。User-Agent字段有时会被攻击者伪造,但异常的UA字符串(如空UA或已知扫描器UA)可作为辅助判断依据。时间戳对于关联多个相关请求和分析攻击时间线至关重要。综合这些字段,可以更准确地构建攻击画像。

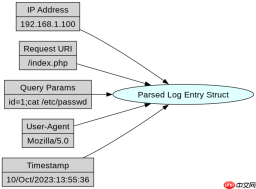
btpanel phpsite 宝塔面板PHP网站

宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理

下载

ThinkPHP命令执行漏洞的流量特征是什么?WAF日志怎么筛?

# 伪代码:解析WAF日志并提取关键字段
waf_log_line = "192.168.1.100 - - [10/Oct/2023:13:55:36 +0000] \"GET /index.php?id=1;cat /etc/passwd HTTP/1.1\" 200 1234 \"-\" \"Mozilla/5.0\""

# 假设有一个解析函数 parse_waf_log(line)
# 返回一个字典,包含 'ip', 'uri', 'params', 'ua', 'timestamp' 等键
parsed_data = parse_waf_log(waf_log_line)

print(f"Source IP: {parsed_data['ip']}")
print(f"Target URI: {parsed_data['uri']}")
print(f"Suspicious Params: {parsed_data['params']}")
print(f"User Agent: {parsed_data['ua']}")
print(f"Timestamp: {parsed_data['timestamp']}")

此伪代码展示了如何从一条典型的WAF日志行中提取关键信息。虽然具体解析实现取决于WAF产品的格式,但核心思路是将非结构化或半结构化的日志文本转换为结构化数据,便于后续分析和检索。开发者应根据所用WAF的具体日志格式调整解析逻辑,确保能准确捕获所有必要字段。

基于特定Payload示例,如何验证WAF规则的有效性?

要验证WAF规则对ThinkPHP命令执行漏洞的有效性,可以使用已知的标准Payload进行测试。例如,构造一个包含`| id`的请求,观察WAF是否能正确拦截并记录该事件。测试时应覆盖多种编码方式(如URL编码、Base64编码)和不同位置的注入点(GET参数、POST body、Header)。如果WAF成功拦截并生成相应日志条目,则说明规则有效;若放行,则需调整规则或升级WAF策略。此外,还应测试误报情况,确保正常业务请求不被错误拦截。

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
thinkphp和laravel哪个简单

对于初学者来说,laravel 的入门门槛较低,更易上手,原因包括:1. 更简单的安装和配置;2. 丰富的文档和社区支持;3. 简洁易懂的语法和 api;4. 平缓的学习曲线。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

4921

7

thinkphp性能怎么样
thinkphp性能怎么样

thinkphp 是一款高性能的 php 框架,具备缓存机制、代码优化、并行处理和数据库优化等优势。官方性能测试显示,它每秒可处理超过 10,000 个请求,实际应用中被广泛用于京东商城、携程网等大型网站和企业系统。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

1540

7

ThinkPHP6后台管理系统开发与RBAC权限控制实践

本专题围绕 ThinkPHP6 在后台管理系统开发中的应用展开,重点讲解基于 RBAC 模型的权限控制实现方案。内容涵盖管理员角色设计、菜单权限分配、接口鉴权、中间件拦截机制以及后台模块化开发思路。同时结合实际案例,讲解如何构建完整的后台管理系统,包括用户管理、权限管理与操作日志记录,帮助开发者搭建安全、可扩展的企业级后台系统。

2026.03.20

743

14

ThinkPHP API接口开发与前后端分离实战

本专题围绕ThinkPHP在前后端分离项目中的 API 开发展开,系统讲解 RESTful 接口设计规范、统一返回结构、参数验证与异常处理机制。内容涵盖 Token 鉴权、跨域处理、接口版本管理以及接口文档生成方案。通过完整项目案例,帮助开发者构建规范、高效、易维护的后端接口服务体系。

2026.03.20

424

14

ThinkPHP ORM模型关系与数据库操作优化实践

本专题聚焦ThinkPHP中 ORM 模型的高级用法与数据库操作优化技巧。内容包括一对一、一对多、多对多关系定义与使用、关联预加载、查询构建器优化以及复杂查询封装方法。同时结合实际业务场景,讲解如何避免 N+1 查询问题、提升数据库访问效率,帮助开发者编写高性能的数据访问层代码。

2026.03.20

279

18

ThinkPHP模型详解
ThinkPHP模型详解

本专题整合了ThinkPHP模型相关内容,阅读专题下面的文章了解更多详细介绍。

2026.03.26

318

27

ThinkPHP表单验证与数据安全处理实战

本专题聚焦 ThinkPHP 在表单处理中的验证与安全机制,系统讲解验证器使用、自定义规则、场景验证以及错误提示处理。内容涵盖 XSS 防护、SQL 注入防御、数据过滤与输入校验等关键安全措施。通过实际案例,帮助开发者构建安全可靠的数据处理流程。

2026.03.30

281

20

ThinkPHP日志系统设计与异常监控实践

本专题围绕 ThinkPHP 日志系统展开,深入讲解日志记录机制、日志级别划分、日志文件管理以及自定义日志通道配置。内容涵盖异常捕获、错误追踪、调试信息输出以及日志分析方法。通过实战讲解,帮助开发者提升系统问题定位能力与运维效率。

2026.03.30

508

18

ThinkPHP 路由机制与请求分发流程深度实践

本专题围绕 ThinkPHP 的核心路由系统展开,深入讲解路由定义、分组路由、动态参数解析及请求分发流程。内容涵盖控制器调度机制、中间件参与流程以及性能优化策略。通过源码级分析与实战案例,帮助开发者理解 ThinkPHP 的底层执行逻辑,提升项目架构设计能力。

2026.03.31

131

20

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习

Apache Subversion 官方手册

共0课时 | 0人学习
