






上线前必须完成15项核心检查,重点包括关闭调试模式、配置强随机密钥、限制路由访问、修复sql注入与xss漏洞、设置安全的session与cookie策略、启用https、限制文件上传类型、隐藏错误详情、禁用危险函数、配置csp头、限制ip访问、更新依赖库、验证csrf防护、检查日志权限以及备份数据库。这些措施能显著降低被攻击的风险。

如何关闭调试模式并配置安全密钥?
关闭调试模式(APP_DEBUG)并生成新的随机密钥是首要步骤。在ThinkPHP中,这通过修改.env文件或config/app.php实现。关闭调试后,系统不再显示详细的错误堆栈信息,防止敏感数据泄露。同时,使用openssl或random_bytes生成一个32位以上的随机字符串作为SESSION_NAME和COOKIE_PREFIX等配置项的基础,确保会话安全。
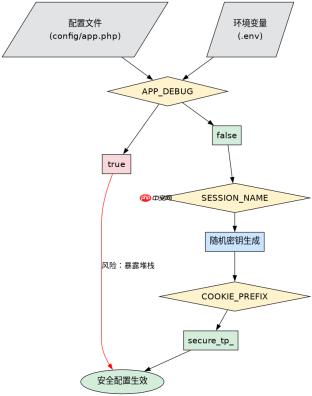
env APP_DEBUG=false
env SESSION_NAME=tp_session_id
env COOKIE_PREFIX=secure_tp_
// 生成密钥示例
php think key:generate
如何修复常见的SQL注入与XSS漏洞?
修复SQL注入需强制使用PDO预处理语句或ThinkPHP的查询构造器,严禁拼接用户输入。对于XSS,需对用户输入进行HTML实体编码或使用htmlspecialchars函数处理。在控制器中,应始终使用模型层提供的安全方法,如where()、insert()等,避免直接使用原生SQL。此外,配置全局的过滤规则,对特定字段进行自动转义。

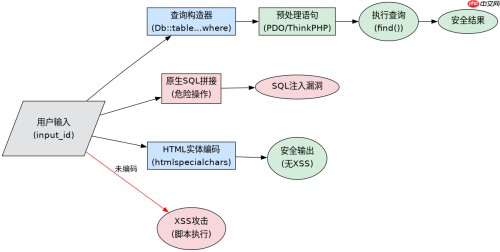
// 安全查询示例
Db::table('users')
    ->where('id', '=', $input_id)
    ->find();

// XSS防护示例
htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');
基于程序中某个输入、条件或结果的具体问题
当用户输入包含特殊字符时,若未正确转义,可能导致SQL注入或XSS攻击。例如,输入<script>alert(1)</script>若直接输出到页面,将触发XSS。因此,必须在输出前进行编码处理,确保浏览器将其视为文本而非脚本执行。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





