






在thinkphp8中关闭session.upload_progress以降低攻击面,最直接的做法是在应用初始化阶段调用 \think\facade\session::setoptions() 并传入 'use_trans_sid' => false 以及通过 ini_set('session.upload_progress.enabled', '0') 禁用该功能。由于thinkphp8默认使用redis或文件驱动管理session,且其session管理器封装了php原生session处理,直接修改全局配置可能不够彻底。推荐在 app/init.php 或中间件中显式设置 ini_set('session.upload_progress.enabled', 'false),并确保不依赖任何基于session id的进度追踪逻辑。这样做可以防止攻击者利用 session.upload_progress 变量注入会话固定或信息泄露漏洞。

如何在ThinkPHP8中间件中禁用upload_progress?
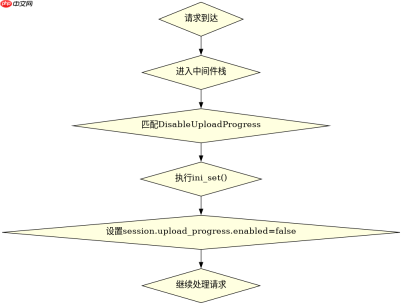
在ThinkPHP8中,可以通过自定义中间件在请求生命周期早期禁用 session.upload_progress。具体做法是创建一个中间件,在其中调用 ini_set('session.upload_progress.enabled', 'false'),并将其注册到全局中间件栈中。这样可以在每个请求开始时确保该功能被禁用,从而降低攻击面。
namespace app\middleware;

class DisableUploadProgress
{
    public function handle($request, \Closure $next)
    {
        ini_set('session.upload_progress.enabled', 'false');
        return $next($request);
    }
}
将上述中间件添加到 config/middleware.php 的全局中间件列表中,即可生效。预期结果是所有上传请求都不会触发 session.upload_progress 相关逻辑,从而避免潜在的安全风险。
如何验证upload_progress已被成功禁用?
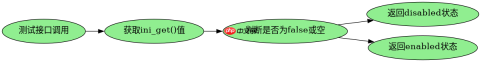
要验证 session.upload_progress 是否已被成功禁用,可以通过检查 ini_get('session.upload_progress.enabled') 的返回值来确认。在ThinkPHP8中,可以在任意控制器或中间件中调用此函数,并记录日志或返回响应。如果返回值为 false 或空字符串,则说明该功能已被正确禁用。

由 ReMe 驱动的记忆管理系统,支持跨会话记忆持久化、自动应用用户偏好以及智能上下文压缩...
namespace app\controller;

use think\facade\Request;

class TestController
{
    public function check()
    {
        $enabled = ini_get('session.upload_progress.enabled');
        if ($enabled === false || $enabled === '') {
            return json(['status' => 'disabled']);
        } else {
            return json(['status' => 'enabled']);
        }
    }
}
访问 /test/check 接口,若返回 {"status":"disabled"},则证明 session.upload_progress 已成功禁用。否则,需检查中间件是否正确注册及配置是否生效。
当upload_progress未禁用时,攻击者如何利用它进行会话固定?
如果 session.upload_progress 未被禁用,攻击者可以利用该功能进行会话固定攻击。具体做法是构造一个包含恶意 session.upload_progress.name 和 session.upload_progress.data 字段的表单提交请求,使服务器在处理上传时更新Session数据。攻击者可以借此获取有效的Session ID,并在后续请求中复用该ID,从而实现会话固定。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





