






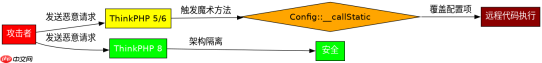
php2shell漏洞(cve-2024-37891)不影响thinkphp 8站点,因为该漏洞仅存在于thinkphp 5.x和6.x版本中。thinkphp 8在架构上彻底移除了导致漏洞的`think\facade\config`类中的危险方法,因此框架本身已经兜底,无需额外补丁。
ThinkPHP 5/6中漏洞的具体成因是什么
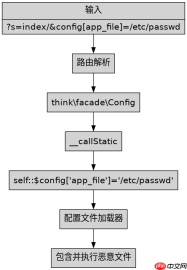
漏洞的核心在于`think\facade\Config`类的`__callStatic`魔术方法允许通过静态调用覆盖任意配置项。攻击者利用这一点,将`app_file`或`config_file`等关键路径参数修改为恶意文件路径,从而触发远程代码执行。
<?php namespace think\facade;

class Config {
    public static function __callStatic($method, $args) {
        // 漏洞点:允许动态设置任意配置项
        if (empty($args)) {
            return self::get($method);
        }
        // 危险操作:直接写入全局配置
        self::$config[$method] = $args[0];
    }
}

// 模拟攻击链
// 1. 攻击者传入 ?s=index/&config[app_file]=/etc/passwd
// 2. 框架内部调用 Config::appFile()
// 3. 触发 __callStatic,将 app_file 设置为 /etc/passwd
// 4. 后续逻辑加载该文件,导致 RCE
在ThinkPHP 5/6中,当用户输入被直接传递给配置加载器时,上述机制会被激活。由于配置项通常用于定义应用核心行为,修改这些项可以改变框架的文件包含逻辑,进而执行任意代码。
ThinkPHP 8是如何从架构上消除该风险的
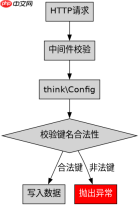
ThinkPHP 8重构了配置管理模块,不再使用Facade模式的动态属性覆盖机制。取而代之的是严格的类型检查和只读配置对象,任何试图通过外部输入修改核心配置的行为都会被拦截并抛出异常。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php namespace think;

class Config {
    private array $data = [];

    // ThinkPHP 8 采用显式方法,无 __callStatic
    public function set(string $name, mixed $value): void {
        // 严格校验键名,防止注入非法配置项
        if (!in_array($name, ['app_name', 'debug', 'timezone'], true)) {
            throw new \InvalidArgumentException('Invalid config key');
        }
        $this->data[$name] = $value;
    }

    public function get(string $name): mixed {
        return $this->data[$name] ?? null;
    }
}

// 验证:即使传入恶意参数,也不会触发配置覆盖
$config = new Config();
try {
    $config->set('app_file', '/etc/passwd'); // 抛出 InvalidArgumentException
} catch (\InvalidArgumentException $e) {
    echo 'Blocked: ' . $e->getMessage();
}
这种设计确保了配置数据的完整性。开发者在升级至ThinkPHP 8后,无需担心此类配置注入问题,因为底层实现已经从根本上切断了攻击路径。
如果必须使用旧版本,如何临时缓解风险
对于暂时无法升级的ThinkPHP 5/6项目,可以通过自定义中间件过滤特定参数来缓解风险。具体做法是拦截所有请求,检查是否存在`config`、`app_file`等敏感参数,并拒绝处理。
此外,建议禁用`think\facade\Config`的动态调用功能,或者将其替换为安全的配置读取方式。虽然这会影响部分现有代码,但能有效阻止漏洞利用。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





