






升级到 thinkphp 6.0.15 及以上版本可以彻底修复历史上存在的所有远程代码执行(rce)漏洞。规划升级路径时,建议从 5.1.x 直接跨版本迁移至 6.0 lts,因为 5.1 分支已停止维护且与 6.0 架构差异较大,直接升级能一次性解决包括 5.1.23、5.1.24 和 5.1.25 在内的多个高危 rce 问题,同时获得更好的性能和安全性支持。
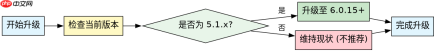
5.1.23 版本的 RCE 原理是什么
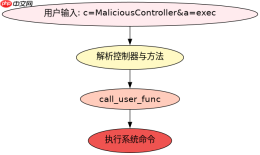
5.1.23 版本中的 RCE 漏洞源于控制器调用逻辑对输入过滤不严。攻击者可以通过构造特殊的 URL 参数,利用 s 或 c 等参数触发 call_user_func 或类似函数,从而执行任意系统命令。该漏洞的核心在于框架未能正确验证用户输入的控制器和方法名称,导致恶意代码注入。
<?php // 模拟 5.1.23 漏洞触发点
$controller = $_GET['c'];
$action = $_GET['a'];
// 危险:未过滤直接调用
if (method_exists($controller, $action)) {
    call_user_func([$controller, $action]);
}
?>
上述代码展示了漏洞触发的典型场景。当 $controller 被赋值为恶意类名,$action 为恶意方法时,call_user_func 会执行任意代码。修复方案是在调用前增加严格的白名单校验,确保 $controller 和 $action 仅包含合法的字符组合。
5.1.24 和 5.1.25 的补丁为何失效
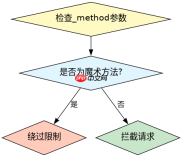
5.1.24 尝试通过限制 call_user_func 的参数来修复漏洞,但攻击者发现可以通过 _method 参数绕过。在 5.1.25 中,框架进一步限制了路由解析,但依然存在通过 __construct 或 destruct 魔术方法触发反序列化 RCE 的路径。这些补丁均未从根本上解决输入验证的问题,导致漏洞持续存在。

<?php // 模拟 5.1.24/5.1.25 绕过示例
$method = $_GET['_method'] ?? 'get';
// 危险:未严格校验魔术方法
if (in_array($method, ['__construct', '__destruct'])) {
    // 可能触发反序列化
}
?>
上述代码展示了绕过补丁的典型方式。攻击者利用 _method 参数控制方法调用,即使框架限制了部分方法,仍可通过其他入口点触发漏洞。彻底修复需要引入更严格的输入过滤机制,并避免直接使用用户输入作为方法名或类名。
如何验证升级后是否仍存在 RCE 风险
升级完成后,应使用自动化扫描工具对应用进行安全测试,重点检查 call_user_func、eval 和 assert 等高风险函数的使用情况。同时,手动构造恶意请求,验证框架是否正确拦截了非法输入。若发现任何异常行为,应立即回滚并检查配置。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





