






在ci中同时检查thinkphp项目的php版本和框架版本漏洞,核心做法是并行执行两个独立的扫描任务:使用`php -v`或专用工具检测运行环境php版本并对照cve列表,同时使用`composer audit`或静态分析工具扫描thinkphp依赖及代码中的已知漏洞。这样做能一次性覆盖基础环境和应用框架两层风险,确保构建失败前拦截高危问题。
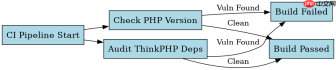
如何配置CI流水线并行执行PHP环境版本检查
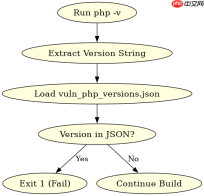
通过调用系统命令获取当前PHP版本,并与已知的漏洞版本库进行比对,若发现匹配则中断构建。具体实现是在CI脚本中添加一个步骤,先运行`php -v`提取版本号,然后查询内部维护的漏洞JSON文件,如果存在该版本的严重漏洞(如CVE-2019-11043等历史高危),则直接报错退出。
{
  "name": "Check PHP Version Vulnerability",
  "script": [
    "PHP_VERSION=$(php -r 'echo PHP_VERSION;')",
    "if grep -q "$PHP_VERSION" vuln_php_versions.json; then",
    "  echo "Critical vulnerability found in PHP $PHP_VERSION"",
    "  exit 1",
    "fi"
  ]
}
上述配置片段展示了如何在CI中通过简单的Shell逻辑实现版本检查。实际项目中,建议将`vuln_php_versions.json`作为仓库内的静态资源,包含格式为`{"version": "7.4.0", "cve": ["CVE-XXXX"]}`的结构。当`grep`命令找到匹配行时,脚本输出错误信息并返回非零退出码,触发CI平台的构建失败机制。这种方法不依赖外部网络请求,速度快且稳定,适合对安全性要求较高的内网环境。
如何集成Composer Audit扫描ThinkPHP框架漏洞
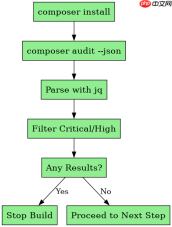
利用Composer内置的`audit`命令可以自动扫描项目依赖树中与已知安全公告匹配的包。对于ThinkPHP项目,只需在CI阶段运行`composer audit --no-audit-publish`,它会读取`composer.lock`文件,对比Security Advisories数据库,如果发现ThinkPHP核心包或其扩展存在未修复漏洞,则返回错误状态码。此方法无需额外安装工具,直接复用现有的依赖管理流程。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
{
  "name": "Audit ThinkPHP Dependencies",
  "script": [
    "composer install --no-dev",
    "composer audit --format=json --output=audit_result.json",
    "cat audit_result.json | jq '.vulnerabilities[] | select(.severity == "critical" or .severity == "high")' >> /dev/null",
    "if [ $? -eq 0 ]; then exit 1; fi"
  ]
}
这段代码演示了如何结合JSON解析工具`jq`来精确筛选高危漏洞。首先通过`composer install`确保依赖锁定,然后生成审计结果JSON文件。接着使用`jq`过滤出严重程度为“critical”或“high”的条目,如果有任何匹配项,则判定为不安全并终止构建。这种方式比全量扫描更精准,避免了因低危通知导致的误报干扰。注意,`composer audit`需要Composer 2.2+版本支持,需确保CI环境的Composer版本符合要求。
当ThinkPHP版本低于6.0时如何处理兼容性问题
如果项目使用的ThinkPHP版本低于6.0,由于旧版本不再接收官方安全补丁,必须强制升级或隔离部署。此时CI检查应增加一个前置条件判断,读取`composer.json`中的`thinkphp/thinkphp`版本约束,若检测到主版本号为5.x或更低,则直接标记构建失败,并提示团队迁移至6.0或8.0 LTS版本。这是因为旧版框架存在大量无法通过补丁修复的架构级缺陷,如路由解析绕过和SQL注入风险,仅靠依赖扫描无法完全覆盖。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






