thinkphp接口签名验证通过自定义中间件实现,核心做法是在请求进入控制器前拦截并校验签名参数。具体而言,需要创建一个继承自`think\middleware`的类,在`handle`方法中从请求对象获取`sign`、`timestamp`等字段,结合密钥和排序后的参数计算期望签名,并与传入值比对。若签名无效或时间戳过期,直接抛出异常终止请求;若校验通过,则放行请求至后续处理逻辑。

如何编写签名验证中间件的核心逻辑
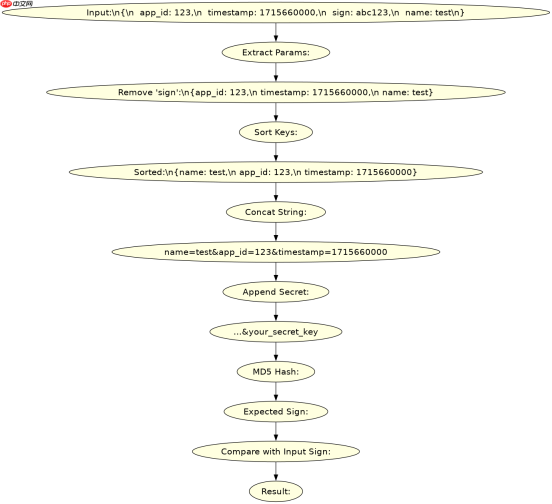
中间件的核心逻辑在于提取参数、构建签名字符串、计算哈希值并进行比对。首先从请求中获取`app_id`、`timestamp`和`sign`,然后剔除`sign`本身,将剩余参数按字母顺序排序并拼接成`key=value&key=value`格式的字符串。接着将该字符串与预设的`secret_key`进行MD5加密(或HMAC-SHA256),得到期望签名。最后比较期望签名与请求中的`sign`是否一致,同时检查时间戳差值是否在允许范围内(如5分钟)。
<?php namespace app\middleware;

use think\facade\Request;
use think\exception\ValidateException;

class SignVerify
{
    protected $secretKey = 'your_secret_key'; // 实际项目中应从配置读取
    protected $expireTime = 300; // 签名有效期5分钟

    public function handle($request, \Closure $next)
    {
        $params = $request->param();
        $sign = $request->param('sign', '');
        $timestamp = $request->param('timestamp', 0);

        // 1. 检查时间戳
        if (time() - $timestamp > $this->expireTime) {
            throw new ValidateException('Signature expired');
        }

        // 2. 移除sign和timestamp,准备排序
        unset($params['sign']);
        unset($params['timestamp']);

        // 3. 按键名排序
        ksort($params);

        // 4. 拼接字符串 key=value&key=value
        $strToSign = '';
        foreach ($params as $k => $v) {
            if ($v !== '') {
                $strToSign .= "$k=$v&";
            }
        }
        $strToSign = rtrim($strToSign, '&');

        // 5. 计算签名 MD5(strToSign + secretKey)
        $expectedSign = md5($strToSign . $this->secretKey);

        // 6. 比对签名
        if ($sign !== $expectedSign) {
            throw new ValidateException('Invalid signature');
        }

        return $next($request);
    }
}
如何在ThinkPHP中注册并使用该中间件
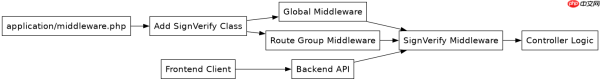
注册中间件需要在应用目录下的`middleware.php`配置文件中进行声明,或者在全局中间件数组中添加该类。使用方式分为全局使用和路由分组使用。全局使用时,所有API请求都会经过此中间件;路由分组使用时,仅对特定路由组生效,更灵活。此外,还需要确保前端或调用方按照相同的规则生成签名,包括参数排序、拼接方式和加密算法。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
// application/middleware.php
return [
    app\middleware\SignVerify::class,
];

// 或者在路由中使用
Route::group('api', function () {
    Route::rule('user/info', 'api.User/info')->middleware(app\middleware\SignVerify::class);
});
当请求缺少timestamp参数时会发生什么
当请求缺少`timestamp`参数时,代码中`$request->param('timestamp', 0)`会返回默认值0。此时`time() - 0`的结果将远大于设定的`expireTime`(如300秒),导致条件`time() - $timestamp > $this->expireTime`成立,从而抛出“Signature expired”异常,请求被拒绝。这体现了中间件对缺失关键参数的防御性处理,防止因参数缺失导致的逻辑错误或安全漏洞。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!