






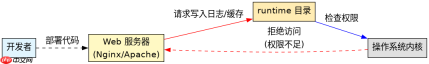
thinkphp8 出现 runtime 目录不可写报错,核心解决办法是确保 web 服务器进程(如 nginx 的 www-data 或 apache 的 apache)拥有对 runtime 目录及其子文件的读写权限。通常通过修改目录所有者为运行 php 的用户,或者将目录权限设置为 755/775 来解决。
如何确定当前 Web 服务器的运行用户
要解决权限问题,第一步必须知道是谁在“写”文件。不同的 Web 服务器配置默认使用不同的系统用户。Nginx 通常使用 www-data、nginx 或 nobody;Apache 通常使用 www-data、apache 或 httpd。如果不确定,可以通过查看配置文件或运行一个简单的 PHP 脚本来确认。
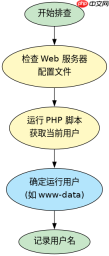
php -r "echo get_current_user();"
这个命令会输出当前 CLI 环境下的用户,但更准确的是检查 Web 服务进程。你可以创建一个名为 check_user.php 的文件,内容如下:
<?php phpinfo();
?>
在浏览器访问该文件,搜索 SERVER_USER 或 User/Group 字段,即可找到 Web 服务器运行的具体用户和组。例如,在 Ubuntu 上 Nginx 默认用户通常是 www-data。确认用户后,就可以针对性地调整权限。
如何正确设置 runtime 目录权限
一旦确定了 Web 服务器用户,就需要将该用户设为 runtime 目录的所有者,并赋予适当的读写执行权限。最安全且常用的方法是使用 chown 和 chmod 命令。假设你的项目根目录位于 /var/www/html/myapp,且 Web 服务器用户为 www-data。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

# 进入项目根目录
cd /var/www/html/myapp

# 将 runtime 目录的所有者改为 www-data
sudo chown -R www-data:www-data runtime/

# 设置目录权限为 755(所有者读写执行,其他只读执行),文件为 644
find runtime -type d -exec chmod 755 {} \;
find runtime -type f -exec chmod 644 {} \;
如果是在本地开发环境,且你希望简化权限管理,也可以直接将权限放宽到 775,并确保组设置为 Web 服务器用户所在的组。例如:
sudo chown -R $USER:www-data runtime/
sudo chmod -R 775 runtime/
这样,当前登录用户和 Web 服务器组都有读写权限。注意,不要随意使用 777 权限,这会带来严重的安全风险。此外,确保 runtime 目录本身存在,如果不存在,ThinkPHP 可能会尝试创建它,但若父目录权限不足也会失败。通常 ThinkPHP 安装时会自动生成该目录结构。
为什么某些情况下即使权限正确仍报错
有时即使设置了正确的权限,仍然可能遇到写入失败的情况。这通常与 SELinux 或 AppArmor 等安全模块有关。这些模块会在 Linux 内核层面强制执行额外的访问控制策略,即使用户和组权限正确,SELinux 也可能阻止 Web 服务器进程写入非标准目录。要检查 SELinux 状态,可以运行 sestatus。如果处于 Enforcing 模式,可能需要为 runtime 目录添加特定的 SELinux 上下文标签,例如:sudo chcon -Rt httpd_sys_rw_content_t runtime/。此外,还要检查磁盘空间是否已满,以及是否有其他进程锁定了相关文件。在容器化环境中,还需确保挂载卷的权限映射正确,避免宿主机权限与容器内用户不匹配导致的问题。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





