






升级thinkphp6到thinkphp8可以规避历史rce漏洞,因为thinkphp8重构了核心路由和控制器解析逻辑,彻底移除了旧版本中易受攻击的`/public/index.php`入口文件直接调用控制器方法的机制。在thinkphp6中,通过构造特定的url路径(如`index.php?s=/home/index/index`)可能触发反序列化或命令执行漏洞,而thinkphp8强制使用统一的路由分发机制,不再支持这种隐式调用方式。

ThinkPHP6中哪些历史RCE漏洞需要关注?
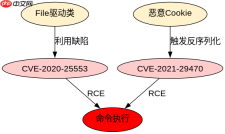
ThinkPHP6中存在多个已公开的历史RCE漏洞,主要涉及反序列化和远程代码执行。例如,CVE-2021-29470漏洞允许攻击者通过构造恶意Cookie触发反序列化,进而执行任意命令。另一个典型漏洞是CVE-2020-25553,它利用了`think\cache\driver\File`类的缺陷,导致远程代码执行。这些漏洞的共同点是都依赖于ThinkPHP6的路由解析和控制器实例化机制,攻击者可以通过精心构造的请求绕过安全限制。
<?php namespace app\controller;

use think\App;

class Index
{
    public function index()
    {
        // ThinkPHP6 示例代码
        $data = input('post.data');
        if ($data) {
            unserialize($data); // 潜在风险点
        }
        return 'Hello World';
    }
}
上述代码展示了ThinkPHP6中一个典型的控制器方法。如果`input('post.data')`接收到的数据未经过滤直接传入`unserialize()`,则可能触发反序列化漏洞。攻击者可以通过构造恶意Payload实现远程代码执行。在实际环境中,这类漏洞往往与框架的路由分发机制结合使用,进一步降低攻击门槛。
ThinkPHP8如何从架构层面修复这些漏洞?
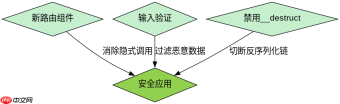
ThinkPHP8通过重构核心模块解决了ThinkPHP6中的大部分历史RCE漏洞。首先,ThinkPHP8引入了新的路由组件`think\route`,取代了旧版的路由解析逻辑,消除了隐式控制器调用的可能性。其次,ThinkPHP8默认启用了严格的输入验证机制,所有用户输入必须经过白名单过滤才能进入业务逻辑。此外,ThinkPHP8还移除了对`__destruct()`魔术方法的自动调用,切断了反序列化链的攻击路径。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php namespace app\controller;

use think\Route;

class Index
{
    public function index()
    {
        // ThinkPHP8 示例代码
        $data = input('post.data', '', 'filter_var,htmlspecialchars');
        if ($data) {
            // 不再直接使用 unserialize
            echo 'Data received: ' . $data;
        }
        return 'Hello World';
    }
}
上述代码展示了ThinkPHP8中对应的控制器方法。可以看到,ThinkPHP8默认对输入数据进行过滤处理,并且不再直接使用`unserialize()`函数。即使攻击者尝试注入恶意数据,也会因过滤机制而无法触发漏洞。这种设计从根本上阻断了RCE攻击的可能性。
升级过程中需要注意哪些兼容性问题?
从ThinkPHP6升级到ThinkPHP8时,开发者需要特别注意路由配置、中间件行为和数据库操作的兼容性变化。ThinkPHP8的路由规则更加严格,旧版中的一些动态路由写法可能需要调整为显式声明。此外,ThinkPHP8对中间件的执行顺序进行了优化,部分依赖旧版中间件行为的插件可能需要重新适配。对于数据库操作,ThinkPHP8引入了新的查询构建器语法,旧版的某些SQL拼接方式可能不再适用。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





