






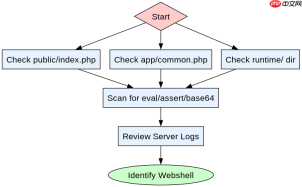
排查thinkphp8站点被php2shell利用后的webshell,核心在于定位并清理恶意注入的入口文件、后门代码及持久化机制。具体做法是结合thinkphp8的路由与自动加载特性,重点检查`public/index.php`、`vendor/`目录下的异常文件以及`runtime/`缓存中的恶意载荷,同时审查服务器日志以追踪攻击源ip和请求路径。
如何识别ThinkPHP8中常见的PHP2Shell后门特征?
PHP2Shell通常通过修改ThinkPHP的核心入口文件或注入全局函数来维持权限。在ThinkPHP8中,应重点检查`public/index.php`是否包含非标准的`require`或`include`语句,以及`app/common.php`或`config/app.php`中是否有被篡改的全局配置。此外,PHP2Shell常利用`eval`、`assert`或`base64_decode`等危险函数执行隐藏代码,需扫描这些函数的调用位置。
// 示例:检查 public/index.php 是否被篡改
// 正常情况应仅包含以下标准代码
require __DIR__ . '/../vendor/autoload.php';
$app = require __DIR__ . '/../app/app.php';
$app->run();

// 异常情况可能包含类似以下代码
if (isset($_POST['cmd'])) {
    eval($_POST['cmd']);
}
预期结果:若发现上述异常代码,则确认存在Webshell。需立即删除恶意代码并恢复备份文件。
如何彻底清除ThinkPHP8中的持久化后门?
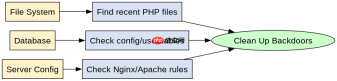
清除持久化后门需从文件系统、数据库和服务器配置三个层面入手。首先,使用`find`命令搜索最近修改的PHP文件,特别是位于`runtime/`、`log/`或`upload/`目录下的可疑文件。其次,检查数据库中是否存在被篡改的配置表或用户数据。最后,审查Nginx或Apache配置文件,确保没有隐藏的Rewrite规则指向恶意脚本。
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
// 示例:查找最近24小时内修改的可疑PHP文件
find /path/to/thinkphp -name '*.php' -mtime -1 -type f | xargs grep -l 'eval\|assert\|base64_decode'
预期结果:列出所有包含危险函数的可疑文件,逐一人工审核并删除或替换为干净版本。
基于ThinkPHP8路由缓存文件的异常输入如何检测?
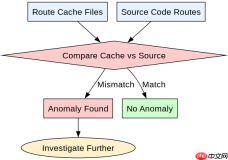
ThinkPHP8会将路由信息缓存至`runtime/route`目录下,攻击者可能篡改这些缓存文件以实现持久化路由劫持。检测方法是比对当前缓存文件与源代码中的路由定义是否一致,特别关注`route.php`或`*.php`缓存文件中是否包含未定义的匿名函数或动态路由注册逻辑。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





