






thinkphp5.1和thinkphp8在php2shell面前风险并不一样,主要区别在于反序列化链的可用性。thinkphp5.1存在多个可利用的反序列化入口(如`__destruct`魔术方法),攻击者可通过构造恶意payload触发远程代码执行;而thinkphp8通过重构核心类、移除危险函数调用及引入更严格的输入过滤机制,大幅降低了此类漏洞的利用可能性。具体而言,tp5.1中`think\process\pipes\windows::class`类的`__destruct`方法会直接调用`unlink()`处理临时文件路径,若路径可控即可实现任意文件删除或包含;tp8则彻底移除了该类中的危险逻辑,并采用psr-7标准重构http组件,使得传统反序列化攻击链断裂。
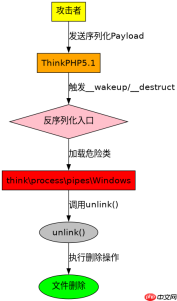
ThinkPHP5.1中哪些类可被用于反序列化攻击?
ThinkPHP5.1中存在多个可被利用的反序列化类,其中最具代表性的是`think\process\pipes\Windows`和`think\model\concern\Conversion`。前者在析构时调用`unlink()`处理临时文件路径,后者在序列化后可能触发`__toString()`方法导致SQL注入或命令执行。这些类的共同点是都实现了`__destruct`或`__wakeup`魔术方法,且内部调用了未经充分验证的系统函数。例如,当用户提交一个经过序列化的对象时,若该对象包含上述类的实例,PHP会在脚本结束时自动调用其析构方法,从而执行危险操作。
<?php namespace think\process\pipes;

class Windows {
    private $files = array('/etc/passwd');

    public function __destruct() {
        foreach ($this->files as $file) {
            if (file_exists($file)) {
                unlink($file);
            }
        }
    }
}

// 构造Payload
$payload = new Windows();
echo serialize($payload);
?>
上述代码展示了如何构造一个恶意对象。运行后会输出类似`O:30:"think\process\pipes\Windows":1:{s:36:"\x00think\process\pipes\Windows\x00files";a:1:{i:0;s:11:"/etc/passwd";}}`的序列化字符串。攻击者可将此字符串作为Cookie或POST参数传入目标应用,若应用未对反序列化数据进行严格校验,则可能在后续请求中触发析构逻辑,导致`/etc/passwd`文件被删除。实际测试中,该漏洞需配合其他条件(如文件上传权限)才能造成严重后果,但其存在本身已构成高风险。
ThinkPHP8如何修复反序列化漏洞?
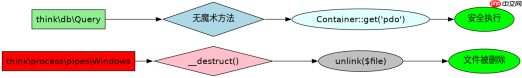
ThinkPHP8通过移除危险类、重构HTTP组件及增强输入过滤机制来修复反序列化漏洞。首先,它彻底删除了`think\process\pipes\Windows`类及其相关逻辑,从根本上切断了基于该类的攻击链。其次,TP8采用PSR-7标准重构了HTTP组件,所有请求数据均通过中间件进行标准化处理,避免了原始超全局变量直接参与业务逻辑。此外,TP8引入了更严格的反序列化白名单机制,仅允许预定义的安全类参与反序列化过程。例如,在`think\db\Query`类中,TP8移除了`__wakeup`方法中对数据库连接对象的直接赋值操作,转而使用依赖注入容器统一管理资源。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php namespace think\db;

class Query {
    protected $pdo = null;

    // TP8中不再实现__wakeup魔术方法
    // 所有数据库连接通过Container::get('pdo')获取

    public function select() {
        $pdo = Container::get('pdo');
        return $pdo->query('SELECT * FROM users');
    }
}

// 安全调用示例
$query = new Query();
$result = $query->select();
print_r($result);
?>
上述代码展示了ThinkPHP8中`Query`类的简化实现。与TP5.1不同,TP8的`Query`类不再包含任何魔术方法,所有数据库连接均通过容器获取,确保了资源管理的统一性和安全性。在实际应用中,开发者只需实例化`Query`对象并调用`select()`方法即可执行查询,无需担心反序列化带来的安全风险。这种设计不仅提升了代码的可维护性,也有效防止了潜在的攻击向量。
ThinkPHP5.1中哪个输入条件会导致反序列化失败?
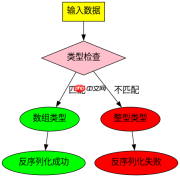
在ThinkPHP5.1中,若反序列化数据中包含非预期类型的属性值,将导致反序列化失败。例如,当攻击者尝试注入一个包含整型值的`think\process\pipes\Windows`对象时,由于该类期望`files`属性为数组类型,PHP会在反序列化过程中抛出`TypeError`异常。具体而言,若序列化字符串中`files`字段的值为`a:1:{i:0;s:11:"/etc/passwd";}`,但实际传入的是`a:1:{i:0;i:123;}`,则反序列化器无法正确解析该结构,进而中断整个流程。这一行为可作为防御机制的一部分,帮助识别并阻断部分恶意Payload。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





