






thinkphp 5.0.x 的路由兼容模式(?s)之所以成为攻击入口,是因为其底层逻辑在解析 url 参数时,直接使用了用户可控的 s 参数值作为控制器、方法和参数的拼接依据,且未对输入进行严格的白名单校验或过滤。攻击者可以通过构造恶意的 s 参数,实现任意方法调用、文件包含甚至远程代码执行(rce),从而绕过框架的安全限制。

?s= 参数如何被解析为路由路径?
当 ThinkPHP 5.0.x 开启路由兼容模式时,框架会检查 URL 中是否存在 s 参数。如果存在,它会将 s 的值按照 模块/控制器/方法 的格式进行拆分,并尝试加载对应的类和方法。这一过程发生在路由分发阶段,意味着攻击者可以直接通过 URL 参数指定要执行的代码路径,而无需经过正常的路由定义规则。
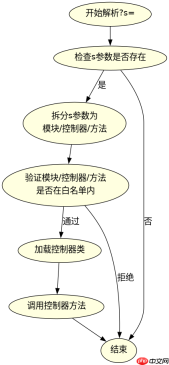
public function dispatch() {
    // 伪代码:ThinkPHP 5.0 核心路由解析逻辑
    if ($this->config('url_param_type') == 1 && isset($_GET['s'])) {
        $path = $_GET['s'];
        $parts = explode('/', $path);

        // 直接拼接,缺乏严格校验
        $module = isset($parts[0]) ? $parts[0] : $this->config('default_module');
        $controller = isset($parts[1]) ? $parts[1] : $this->config('default_controller');
        $action = isset($parts[2]) ? $parts[2] : $this->config('default_action');

        // 实例化控制器并调用方法
        $class = $this->findControllerClass($module, $controller);
        $instance = new $class();
        $instance->$action();
    }
}
上述代码展示了 s 参数如何被直接用于构建控制器和方法名。如果 findControllerClass 函数没有正确验证 $module 和 $controller 是否在允许的范围内,攻击者就可以传入类似 admin/index/login 或者更危险的 ../../runtime/log 等路径,导致非预期的行为。
攻击者如何利用 ?s= 实现 RCE?
在成功解析 s 参数后,攻击者可以利用 ThinkPHP 5.0.x 中存在的其他漏洞组合,如 extract 变量覆盖或 call_user_func 动态调用,来实现远程代码执行。例如,如果某个控制器方法内部使用了 $_GET 或 $_POST 数据并直接传递给 call_user_func,攻击者可以通过 s 参数定位到该方法,并通过其他参数注入恶意代码。

开箱即用的技能链路由引擎。13 条预定义链覆盖搜索、开发、审查、MLOps、法律、创意等场景,三层路由架构(触发词→SAD反馈→DAG编排),recall@10=96.97%。配置驱动(chains.yaml),零代码扩展。pip install skill-weave-chains 一键安装。

// 假设存在一个不安全的控制器方法
public function test() {
    $func = $_GET['func'];
    $param = $_GET['param'];
    // 危险:直接调用用户指定的函数
    call_user_func($func, $param);
}
攻击者可以构造如下 URL:?s=admin/test&func=system¶m=id。这里,s 参数将请求路由到 admin/test 方法,然后 func 和 param 参数被传递给 call_user_func,最终执行系统命令 id。这种组合拳使得 ?s= 成为了一个强大的攻击向量。
如何修复和防御 ?s= 带来的安全风险?
修复该问题的关键在于禁用或严格限制 s 参数的使用,并对所有动态调用的方法进行白名单校验。首先,建议在配置文件中关闭路由兼容模式,即设置 'url_param_type' => 0。其次,如果必须使用该功能,应确保 s 参数的值只包含合法的模块、控制器和方法名,并且这些名称必须在预定义的白名单中。此外,避免在任何地方直接使用用户输入作为函数名或类名进行动态调用。
// 安全配置示例
return [
    'url_param_type' => 0, // 禁用路由兼容模式
    'allow_modules' => ['index', 'admin'], // 允许访问的模块
    'allowed_controllers' => [
        'index' => ['Index', 'User'],
        'admin' => ['Admin', 'Dashboard']
    ]
];
通过上述措施,可以有效防止攻击者利用 ?s= 参数进行非法操作。同时,定期更新 ThinkPHP 框架到最新版本,以获取最新的安全补丁和功能改进,也是保障应用安全的重要步骤。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





