






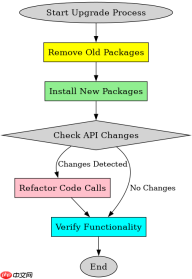
thinkphp6升级至8后,文件上传和验证码扩展不兼容的核心原因是底层依赖的`topthink/think-image`版本从1.x跃升至2.x,导致api签名变更。解决做法是卸载旧版扩展并安装适配tp8的新版包,同时修改代码中调用图片处理类的方法名以匹配新接口。

如何解决文件上传与验证码扩展的版本冲突
直接回答:通过Composer更新依赖包并重构核心类的引用方式来解决。在ThinkPHP 6中,通常使用`topthink/think-image` 1.x版本,而在ThinkPHP 8中,官方推荐或强制要求使用基于Guzzle和更现代图像处理库的2.x版本,或者部分第三方扩展未同步更新。如果不进行替换,会因类找不到或方法不存在报错。
composer remove topthink/think-image
composer require topthink/think-image:^2.0
执行上述命令后,需要检查项目中直接实例化`Image`类或使用`think\facade\Image`的地方。在v2版本中,部分静态方法的参数顺序或返回值结构可能发生变化,特别是涉及水印、裁剪等操作时。建议查阅对应扩展包的CHANGELOG,确保所有调用点符合新规范。
验证码扩展在TP8环境下的适配调整
直接回答:将旧的`topthink/think-captcha`替换为支持TP8路由机制的新版,或手动调整中间件配置。TP8对路由分组和中间件的加载顺序有更严格的要求,旧版验证码可能在路由解析阶段失败。

// 假设使用的是常见的第三方验证码扩展
// 在 composer.json 中指定版本
"require": {
    "topthink/think-captcha": "^3.0"
}
安装新版验证码后,需确认`config/captcha.php`中的配置项是否仍被读取。TP8倾向于使用容器绑定,如果扩展内部硬编码了`new Captcha()`而非通过容器获取,可能需要注入依赖。此外,检查前端模板中验证码输出的URL是否正确指向了新的路由规则,避免404错误。
基于具体输入条件验证修复后的功能可用性
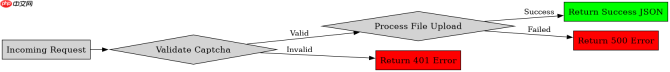
直接回答:通过构造一个包含文件上传和验证码校验的请求流程来验证修复结果。重点测试当验证码错误时是否拦截,以及上传非允许格式文件时的异常处理。
$file = request()->file('avatar');
if (!$file) {
    return json(['code' => 400, 'msg' => 'No file uploaded']);
}
// 模拟验证码校验逻辑
$captchaCode = request()->post('captcha');
if (!captcha_check($captchaCode)) {
    return json(['code' => 401, 'msg' => 'Invalid captcha']);
}
// 执行上传
$info = $file->validate(['ext'=>'jpg,png'])->move('./public/uploads');
if ($info) {
    return json(['code' => 200, 'data' => $info->getSaveName()]);
} else {
    return json(['code' => 500, 'msg' => $file->getError()]);
}
运行此段代码,预期结果是:若验证码正确且文件格式合法,返回保存路径;若验证码错误,立即返回401状态码且不触发上传逻辑;若格式不符,返回具体的错误信息。这证明了扩展在新环境下能正常协同工作。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





