






thinkphp后台数据库备份功能的主要风险在于未授权访问导致的数据泄露、文件路径遍历引发的任意文件读取,以及备份文件存储位置不当造成的直接下载。限制这些风险的核心做法是:严格校验用户身份与权限、对输出文件名进行白名单或安全过滤、将备份文件存储在web根目录之外或通过非公开接口流式传输并设置临时过期机制。

如何防止未授权访问备份接口
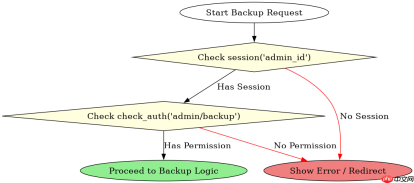
必须确保只有具备特定管理员角色的用户才能触发备份操作。在ThinkPHP中,这通常通过中间件或控制器基类的构造函数来实现权限拦截。如果未登录或权限不足,应直接返回403错误或重定向到登录页,而不是继续执行备份逻辑。
namespace app\admin\controller;

use think\Controller;

class Backup extends Controller
{
    public function _initialize()
    {
        // 检查会话中的管理员标识
        if (!session('admin_id')) {
            $this->error('请先登录', url('admin/login/index'));
        }
        // 检查具体权限,例如 'admin/backup'
        if (!check_auth('admin/backup')) {
            $this->error('无权访问备份功能');
        }
    }

    public function index()
    {
        return view();
    }
}
上述代码展示了在控制器初始化阶段进行权限校验的标准做法。_initialize方法会在任何动作执行前运行。通过检查session('admin_id')确认用户身份,并结合自定义的check_auth函数验证角色权限。若校验失败,使用$this->error()中断流程。这种前置拦截能有效防止未认证用户直接调用备份API。
如何避免备份文件被直接下载或路径遍历
备份文件不应直接放置在Web可访问目录下,或者如果必须放在可访问目录,需通过代码强制设置正确的MIME类型并禁用直接链接。更安全的做法是将文件保存在runtime或服务器私有目录中,并通过一个专门的下载接口提供访问,该接口需再次校验权限并生成一次性令牌或设置较短的有效期。


namespace app\admin\controller;

use think\Controller;
use think\Db;
use think\Config;

class Backup extends Controller
{
    protected $backupPath;

    public function _initialize()
    {
        parent::_initialize();
        // 设置备份存储路径为Web根目录之外
        $this->backupPath = ROOT_PATH . 'data' . DS . 'backups';
        if (!is_dir($this->backupPath)) {
            mkdir($this->backupPath, 0755, true);
        }
    }

    public function doBackup()
    {
        $tables = Db::query('SHOW TABLES');
        $fileName = 'backup_' . date('Ymd_His') . '.sql';
        $filePath = $this->backupPath . DS . $fileName;

        $handle = fopen($filePath, 'w');
        foreach ($tables as $table) {
            $tableName = array_values($table)[0];
            fwrite($handle, "-- Table: {$tableName}\n");
            fwrite($handle, "DROP TABLE IF EXISTS {$tableName};\n");
            $rows = Db::query("SELECT * FROM {$tableName}");
            foreach ($rows as $row) {
                $values = array_map(function($v) {
                    return is_null($v) ? 'NULL' : '"' . addslashes($v) . '"';
                }, array_values($row));
                fwrite($handle, "INSERT INTO {$tableName} VALUES (" . implode(',', $values) . ");\n");
            }
        }
        fclose($handle);

        // 返回文件路径供下载接口使用,不直接输出
        return json(['status' => 1, 'file' => $fileName]);
    }

    public function download($filename)
    {
        // 二次校验权限(虽然中间件已做,但下载接口也应独立保护)
        if (!session('admin_id')) {
            return json(['status' => 0, 'msg' => 'Unauthorized']);
        }

        // 安全检查:防止路径遍历
        if (strpos($filename, '..') !== false || strpos($filename, '/') !== false) {
            return json(['status' => 0, 'msg' => 'Invalid filename']);
        }

        $filePath = $this->backupPath . DS . $filename;
        if (!file_exists($filePath)) {
            return json(['status' => 0, 'msg' => 'File not found']);
        }

        header('Content-Type: application/octet-stream');
        header('Content-Disposition: attachment; filename="' . $filename . '"');
        header('Content-Length: ' . filesize($filePath));
        readfile($filePath);
        exit;
    }
}
这段代码演示了完整的备份与下载流程。首先,_initialize中将备份路径指向ROOT_PATH . 'data' . DS . 'backups',假设data目录不在Web根目录下,从而避免直接URL访问。其次,doBackup方法生成SQL文件后仅返回文件名,而非直接输出内容。最后,download方法负责实际的文件传输,其中包含了对$filename的路径遍历检查(拒绝包含..或/的值),并使用readfile以二进制流形式发送,同时设置application/octet-stream MIME类型以防止浏览器直接渲染潜在的可执行内容。这种方式确保了即使文件列表泄露,也无法直接通过URL获取数据,必须经过受控的下载接口。
备份过程中如何处理大表导致的内存溢出或超时
当数据库表数据量较大时,一次性读取所有数据到内存并写入文件会导致PHP内存耗尽或脚本执行超时。解决此问题的方法是采用分块读取和写入策略,即每次只查询一定数量的记录(如1000条),处理完这批数据后再查询下一批,直到所有数据导出完毕。同时,应设置适当的set_time_limit或使用ThinkPHP的任务队列来异步处理备份任务。
public function doBackupChunked()
{
    set_time_limit(0); // 解除执行时间限制
    ini_set('memory_limit', '512M'); // 增加内存限制

    $tables = Db::query('SHOW TABLES');
    $fileName = 'backup_chunked_' . date('Ymd_His') . '.sql';
    $filePath = $this->backupPath . DS . $fileName;
    $handle = fopen($filePath, 'w');

    foreach ($tables as $table) {
        $tableName = array_values($table)[0];
        fwrite($handle, "-- Table: {$tableName}\n");
        fwrite($handle, "DROP TABLE IF EXISTS {$tableName};\n");

        $offset = 0;
        $chunkSize = 1000;
        while (true) {
            $rows = Db::query("SELECT * FROM {$tableName} LIMIT {$chunkSize} OFFSET {$offset}");
            if (empty($rows)) break;

            foreach ($rows as $row) {
                $values = array_map(function($v) {
                    return is_null($v) ? 'NULL' : '"' . addslashes($v) . '"';
                }, array_values($row));
                fwrite($handle, "INSERT INTO {$tableName} VALUES (" . implode(',', $values) . ");\n");
            }
            $offset += $chunkSize;
        }
    }
    fclose($handle);
    return json(['status' => 1, 'file' => $fileName]);
}
该doBackupChunked方法通过LIMIT和OFFSET参数实现分页读取。每次循环仅加载$chunkSize(例如1000)行数据到内存,处理后立即写入文件,然后释放内存并继续下一批。这种方法显著降低了内存峰值占用,避免了因大表导致的Allowed memory size exhausted错误。同时,set_time_limit(0)确保了长时间运行的脚本不会因默认30秒超时而被终止。对于生产环境,建议将此逻辑封装为异步任务,由队列系统执行,以避免阻塞Web请求。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





