






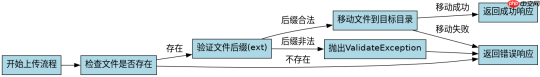
在thinkphp8中限制文件后缀以防止getshell,核心做法是调用 validate() 方法并配置 file 类型的规则,使用 ext 参数指定允许的后缀列表。这样只有后缀在白名单内的文件才能通过验证,否则抛出异常或返回错误信息,从而阻断恶意脚本上传。
如何配置白名单并处理验证失败?
直接回答:通过 request()->file('file')->validate(['ext' => 'jpg,png,gif'])->move(...) 链式调用实现。若后缀不在列表中,validate 会抛出 ValidateException,需捕获该异常以返回友好的错误提示,避免暴露堆栈信息。
use think\facade\Request;
use think\exception\ValidateException;

try {
    $file = Request::file('file');
    if (!$file) {
        return json(['code' => 400, 'msg' => '未选择文件']);
    }

    // 定义允许的后缀白名单
    $allowedExts = ['jpg', 'jpeg', 'png', 'gif'];

    // 执行验证和移动
    $savePath = public_path() . '/uploads/';
    $info = $file->validate(['ext' => implode(',', $allowedExts)])
                 ->move($savePath);

    if ($info) {
        return json(['code' => 200, 'msg' => '上传成功', 'data' => [
            'filename' => $info->getFilename(),
            'path' => $info->getSaveName()
        ]]);
    } else {
        return json(['code' => 500, 'msg' => '文件移动失败']);
    }
} catch (ValidateException $e) {
    // 捕获验证失败(如后缀不合法)
    return json(['code' => 403, 'msg' => '文件类型不允许: ' . $e->getMessage()]);
} catch (\Exception $e) {
    // 捕获其他异常
    return json(['code' => 500, 'msg' => '系统错误']);
}
预期结果:上传 test.jpg 成功返回200;上传 test.php 返回403及错误提示;未传文件返回400。
如何结合MIME类型进行双重校验?
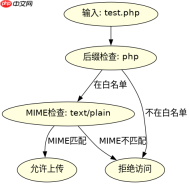
直接回答:在 validate 中同时添加 type 规则,例如 ['ext' => 'jpg,png', 'type' => 'image/jpeg,image/png']。这能防止攻击者修改文件后缀但保持真实内容非图片的情况,增强安全性。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
use think\facade\Request;
use think\exception\ValidateException;

try {
    $file = Request::file('file');
    if (!$file) {
        return json(['code' => 400, 'msg' => '未选择文件']);
    }

    // 双重校验:后缀 + MIME类型
    $rules = [
        'ext'  => 'jpg,jpeg,png,gif',
        'type' => 'image/jpeg,image/png,image/gif'
    ];

    $savePath = public_path() . '/uploads/';
    $info = $file->validate($rules)->move($savePath);

    if ($info) {
        return json(['code' => 200, 'msg' => '上传成功']);
    } else {
        return json(['code' => 500, 'msg' => '文件移动失败']);
    }
} catch (ValidateException $e) {
    return json(['code' => 403, 'msg' => '校验失败: ' . $e->getMessage()]);
} catch (\Exception $e) {
    return json(['code' => 500, 'msg' => '系统错误']);
}
预期结果:上传 test.jpg (MIME正确) 成功;上传 test.jpg (实际为php代码) 因MIME不符被拒;上传 test.php 因后缀不符被拒。
当用户上传空文件或超大文件时程序如何处理?
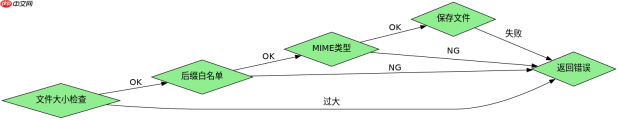
直接回答:程序在 Request::file('file') 为空时直接返回400错误;对于超大文件,ThinkPHP底层会根据 upload_max_filesize 和 post_max_size 配置自动拦截,若超出则可能抛出 FileException 或导致 $file 对象无效,需在 catch 块中统一处理。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





