






ThinkPHP8注解路由有什么命令执行风险?
thinkphp8的注解路由功能本身不直接导致命令执行,但开发者若未正确配置或使用了存在漏洞的第三方包,可能会引入安全风险。例如,如果路由定义中包含了用户可控的参数,并且这些参数被直接用于系统命令调用,则可能导致命令注入攻击。因此,确保路由参数的安全性和合法性至关重要。
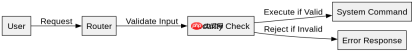
如何避免注解路由中的命令执行风险?
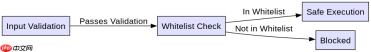
为了避免注解路由中的命令执行风险,可以采取以下措施:一是严格验证和过滤所有输入数据;二是避免直接使用用户输入作为系统命令的一部分;三是使用白名单机制限制可接受的输入值。通过这些方法,可以有效降低潜在的安全威胁。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
具体案例分析:某项目中的注解路由安全问题
在某项目中,发现一个使用注解路由的功能模块存在安全隐患。该模块允许用户通过URL传递参数来执行特定操作,但由于缺乏有效的输入验证,攻击者可以通过构造特殊的URL参数来执行任意系统命令。经过修复后,增加了对输入参数的严格检查,并限制了可执行的命令范围,从而消除了这一安全隐患。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





