






在边缘节点直接丢弃不接受上传的站点请求,最稳妥的做法是配置边缘函数(如 cloudflare workers 或 aws lambda@edge)拦截 http post 请求并立即返回 403 forbidden。通过检查请求方法是否为 post 且 content-type 包含 multipart/form-data,可以在流量到达源站前将其阻断,从而节省带宽和源站计算资源。
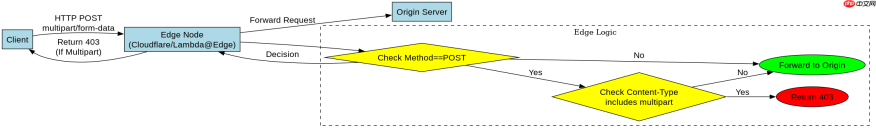
如何识别并拦截 multipart 请求
要准确识别上传请求,需要同时验证 HTTP 方法和 Content-Type 头部。大多数上传接口使用 POST 方法,并将 Content-Type 设置为 multipart/form-data。在边缘函数中,可以读取 request.method 和 request.headers.get('content-type'),如果两者匹配预设条件,则构造一个拒绝响应的 Response 对象并返回。这种方法比依赖 URL 路径更灵活,因为它不依赖于特定的端点结构,而是基于协议特征进行过滤。
addEventListener('fetch', event => {
  event.respondWith(handleRequest(event.request))
})

async function handleRequest(request) {
  // 检查是否为 POST 请求
  if (request.method !== 'POST') {
    return new Response('Method Not Allowed', { status: 405 })
  }

  const contentType = request.headers.get('content-type') || ''

  // 检查是否包含 multipart/form-data
  if (contentType.includes('multipart/form-data')) {
    return new Response('Uploads are not allowed on this site', {
      status: 403,
      headers: { 'Content-Type': 'text/plain' }
    })
  }

  // 放行其他合法请求到源站
  return fetch(request)
}
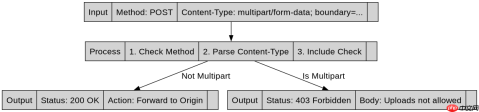
上述代码展示了 Cloudflare Workers 的实现逻辑。它首先排除非 POST 请求,然后检查内容类型。如果检测到 multipart 数据,立即返回 403 状态码。对于其他请求,则通过 fetch() 转发到源站。这种逻辑确保了只有合法的表单提交或非文件上传请求才能到达后端服务器。
如何处理不同边缘平台的具体实现
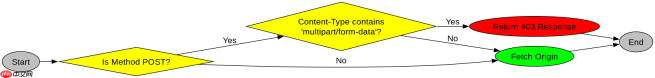
不同的 CDN 或边缘计算平台提供了类似的拦截机制。例如,在 AWS CloudFront 中,可以使用 Lambda@Edge 的 Viewer Request 触发器来实现相同的功能。在 Nginx 边缘节点上,可以通过 Lua 脚本或模块配置来快速响应。无论使用哪种平台,核心逻辑都是相同的:在请求进入源站之前,基于请求属性做出决策。对于 AWS Lambda@Edge,需要在 handler 中检查 event.Records[0].cf.request,并修改其 response 字段以返回错误。
exports.handler = (event, context, callback) => {
  const request = event.Records[0].cf.request;

  if (request.method === 'POST') {
    const headers = request.headers;
    const contentType = headers['content-type'] ? headers['content-type'][0].value : '';

    if (contentType.includes('multipart/form-data')) {
      const response = {
        status: '403',
        statusDescription: 'Forbidden',
        headers: {
          'content-type': [{ key: 'Content-Type', value: 'text/plain' }]
        },
        body: 'Uploads are not allowed'
      };
      callback(null, response);
      return;
    }
  }

  callback(null, request);
};
这段 AWS Lambda@Edge 代码演示了如何在 CloudFront 的 Viewer Request 阶段拦截请求。它从事件对象中提取请求信息,检查方法和内容类型。如果符合条件,则构建一个 403 响应并直接返回,终止请求处理流程。否则,将原始请求传递给下一个处理阶段或源站。这种实现方式与 Cloudflare Workers 类似,但语法和上下文对象不同。
基于特定 Content-Type 值的精确匹配问题
在实际应用中,Content-Type 头部可能包含额外的参数,如 boundary 值,这可能导致简单的字符串匹配失败。例如,'multipart/form-data; boundary=----WebKitFormBoundary7MA4YWxkTrZu0gW' 仍然应该被识别为 multipart 请求。因此,使用 includes() 或 indexOf() 方法比完全相等比较更安全。此外,某些客户端可能会发送大小写不一致的内容类型,如 'Multipart/Form-Data',因此在比较时应转换为小写后再进行检查,以确保兼容性。


