






samesite的lax和strict不能直接替代csrf token,它们的作用机制不同。strict模式在跨站请求时完全阻止cookie发送,安全性最高但影响用户体验;lax模式允许get请求等安全方法携带cookie,平衡了安全与便利。要彻底防御csrf攻击,建议结合使用samesite属性(设为strict或lax)和传统的csrf token机制,尤其是对于涉及敏感操作的非get请求。
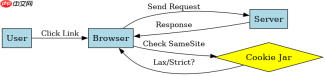
Lax模式下哪些请求会携带Cookie?
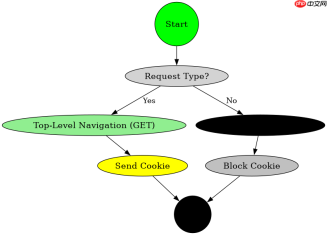
在Lax模式下,只有“顶级导航”类型的GET请求会携带Cookie,其他如POST、AJAX请求则不会。这意味着点击链接或预加载资源时Cookie会被发送,但表单提交或脚本发起的请求会被拦截。这种设计减少了误发Cookie的风险,同时保持了基本的浏览体验。
import http.client
import json

def test_lax_cookie():
    # 模拟浏览器行为:顶级导航(GET)
    conn = http.client.HTTPConnection('example.com')
    conn.request('GET', '/', headers={'Cookie': 'session=abc123'})
    response = conn.getresponse()
    print(f'GET Request Status: {response.status}') # 通常返回 200

    # 模拟非顶级导航(POST)
    conn = http.client.HTTPConnection('example.com')
    conn.request('POST', '/api/data', body='data=value', headers={'Cookie': 'session=abc123'})
    response = conn.getresponse()
    print(f'POST Request Status: {response.status}') # 可能返回 403 或 401,取决于服务器配置

test_lax_cookie()
预期结果:GET请求成功,POST请求因缺少有效会话或触发安全策略而失败。这验证了Lax模式对非导航请求的拦截效果。
Strict模式下跨站请求如何处理?
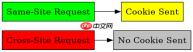
Strict模式下,所有跨站请求都不会携带Cookie,无论请求类型是GET还是POST。这彻底阻断了通过跨站页面发起的恶意请求利用用户会话的可能性,但要求用户在每次访问第三方站点后重新登录,适合对安全性要求极高的场景。

import http.client

def test_strict_cookie():
    # 模拟跨站请求
    conn = http.client.HTTPConnection('malicious-site.com')
    conn.request('GET', '/steal-data', headers={'Referer': 'https://bank.com'})
    response = conn.getresponse()
    print(f'Cross-Site GET Status: {response.status}') # 返回 200,但无Cookie

    # 模拟同站请求
    conn = http.client.HTTPConnection('bank.com')
    conn.request('GET', '/account', headers={'Cookie': 'session=xyz789'})
    response = conn.getresponse()
    print(f'Same-Site GET Status: {response.status}') # 返回 200,携带Cookie

test_strict_cookie()
预期结果:跨站请求不携带Cookie,无法利用会话;同站请求正常携带Cookie。这体现了Strict模式的隔离特性。
如何验证SameSite设置是否生效?
可以通过检查响应头中的Set-Cookie字段来验证SameSite属性的设置。如果设置了SameSite=Strict或Lax,浏览器会在后续请求中根据规则决定是否携带Cookie。开发者可以使用浏览器开发者工具的网络面板观察请求头,确认Cookie是否按预期发送。


