





2022年多家中心化机构暴露出的内部管理问题,曾在加密行业引发连锁反应,也削弱了市场对关键基础设施的信任。在这一背景下,Avalanche 联合创办人 Kevin Sekniqi 近日提出一种新型交易所架构 FEX,试图从机制设计上提升交易公平性与安全性。
新一代交易所 FEX 的核心特点
Kevin Sekniqi 将这类新型交易所的关键能力概括为以下三点:
任何人都可以远端检查交易所代码,从而确认系统是否存在后门,或是否向特定对象开放特殊权限;同时,这也有助于防止交易所在未经公开的情况下私自修改代码。
所有交易请求均以密文(ciphertexts)的形式提交,也就是完全加密。在这种设计下,外部无法提前获知订单内容,因此可降低抢先交易发生的可能性;相关交易记录也仅会在实际执行后公开,以加强市场公平性。
即使交易所系统遭遇黑客攻击,其保证机制也不会因此彻底失效,而是回落至与标准中心化交易所相同的信任假设。
Kevin Sekniqi 认为,如果能够实现上述功能,就有机会构建一种兼顾订单簿完整性、交易隐私与系统稳定性的交易所模型。他将这一类型命名为 FEX(Fully Encrypted Exchange),即“完全加密交易所”。

以四象限区分不同交易所类型
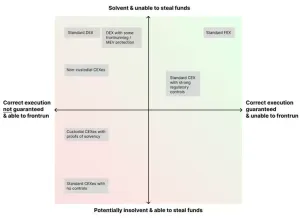
在解释 FEX 概念后,Kevin Sekniqi 进一步以四象限方式对现有交易所进行分类:纵轴越高,代表偿付能力越强、用户资金越不易被窃取;横轴越靠右,则代表交易越能被正确执行,同时更能避免抢先交易。
按照这一框架,标准 FEX 位于右上象限,被视为同时具备较强安全性与公平性的交易所类型。相较之下,受监管约束的中心化交易所,在偿付能力和防范资金被窃取方面相对较弱;而去中心化交易所则较难完全避免抢先交易,也较难充分确保交易执行的正确性。
FEX 当前面临的落地问题
不过,尽管理论上 FEX 有望回应当前交易所面临的多项问题,Kevin Sekniqi 也指出,真正实现 FEX 仍需依赖 Secure Enclave(安全隔离处理器)技术。
简单来说,在部分高规格设备所搭载的新型芯片中,会配置一种特殊硬件,可在主 CPU 内部充当加密“黑盒”环境。随着相关技术逐步从实验阶段走向实际应用,Secure Enclave 的可行性正在提升;但 Kevin Sekniqi 认为,仍需等到硬件质量足够成熟后,才更有条件推动新一代 FEX 的真正建设与部署。


