






Linux 用户家目录权限怎么设置避免越权访问
将用户家目录的权限设置为 700(即 rwx------),并严格限制其所属组为当前用户,是防止越权访问的最有效手段。通过执行 chmod 700 ~ 命令,可以确保只有文件所有者拥有读取、写入和执行权限,而同组用户和其他用户均无任何访问权限。这一配置能从根本上阻断非授权用户对个人数据的窥探或篡改。
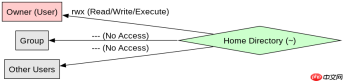
如何验证当前用户的家目录权限状态
使用 ls -ld ~ 命令可以直接查看家目录的详细权限信息。该命令会输出类似 drwx------ 2 user group 4096 ... . 的结果,其中开头的 drwx------ 明确指示了目录类型及权限分配。如果结果中出现了 r、w 或 x 给其他用户(如 --x 或 r-x),则说明存在潜在的越权风险,需要立即修正。
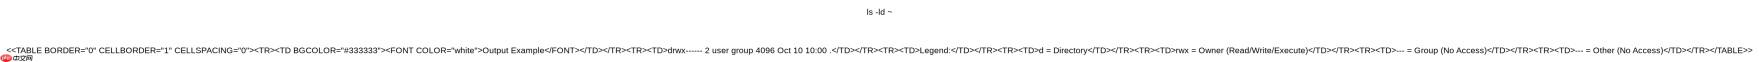

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 检查当前用户家目录权限
DIR_PERMS=$(stat -c '%a' ~)
echo "Current home directory permissions: $DIR_PERMS"
if [ "$DIR_PERMS" != "700" ]; then
    echo "Warning: Permissions are not secure. Setting to 700..."
    chmod 700 ~
    echo "Permissions updated successfully."
else
    echo "Permissions are already secure (700)."
fi
# 显示详细权限列表
ls -ld ~
基于程序中某个输入、条件或结果的具体问题
当程序尝试访问其他用户的家目录时,若目标目录权限为 700,程序将收到 Permission denied 错误。这是预期的安全行为,表明系统成功阻止了未授权的访问。开发者在编写涉及文件操作的脚本时,应捕获此类异常,并确保不会以 root 身份绕过此限制,除非有明确的业务需求且经过安全审计。





