






验证 linux 备份压缩包可解压的核心方法是使用对应工具的测试模式,例如对 .tar.gz 文件执行 tar -tzf 或 gzip -t。这能在不提取数据的情况下检查文件头、完整性校验和内部结构是否损坏。如果命令返回零退出码且无报错输出,即证明压缩包在逻辑上是完整且可解压的。

tar -tzf 如何检测归档结构损坏
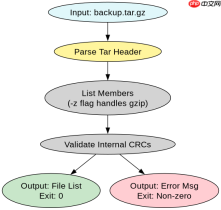
该参数组合通过读取归档头部并列出成员列表来验证结构。它不会解压内容,但会解析每个文件的元数据。若发现截断或格式错误,工具会立即终止并报错。
#!/bin/bash
BACKUP_FILE="backup.tar.gz"
if tar -tzf "$BACKUP_FILE" > /dev/null 2>&1; then
    echo "Archive structure is valid."
else
    echo "Archive is corrupted or invalid."
fi
运行上述脚本时,若 backup.tar.gz 是有效的 gzip 压缩 tar 包,终端将打印 Archive structure is valid.。若文件被截断,tar 会输出类似 Unexpected end of file 的错误信息,脚本则打印 Archive is corrupted or invalid.。此方法主要验证归档容器本身的完整性,而非内部单个文件的二进制内容。
gzip -t 与 gunzip -t 的区别是什么
gzip -t 专门用于测试 .gz 压缩流的 CRC32 校验和。它只关注压缩数据的比特流完整性,不涉及 tar 归档的文件名或目录结构。对于纯压缩文件,这是最快速的验证方式。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

#!/bin/bash
COMPRESSED_FILE="data.txt.gz"
if gzip -t "$COMPRESSED_FILE" 2>/dev/null; then
    echo "Gzip stream integrity OK."
else
    echo "Gzip stream corrupted."
fi
当执行这段代码时,如果 data.txt.gz 的压缩流没有位翻转或损坏,gzip -t 静默退出并返回 0,脚本输出 Gzip stream integrity OK.。如果压缩文件中任意一个字节出错,gzip 会报告 incorrect data check 或 unexpected end of file,脚本输出 Gzip stream corrupted.。注意,此命令无法验证未压缩部分的逻辑正确性,仅验证压缩算法层面的完整性。
如何验证解压后的文件内容与源一致
仅验证压缩包本身是不够的,必须对比解压后的文件哈希值与原始文件的哈希值。使用 sha256sum 生成校验和是最可靠的方法。这需要先解压到临时目录,然后逐文件比对。
#!/bin/bash
SOURCE_DIR="/original/data"
BACKUP_ARCHIVE="backup.tar.gz"
TEMP_DIR=$(mktemp -d)

tar -xzf "$BACKUP_ARCHIVE" -C "$TEMP_DIR"

# 假设解压后目录结构与源一致
if diff -r "$SOURCE_DIR" "$TEMP_DIR" > /dev/null; then
    echo "Content matches source exactly."
else
    echo "Content differs from source."
fi

rm -rf "$TEMP_DIR"
执行此脚本时,diff -r 会递归比较两个目录下的所有文件内容和权限。如果完全一致,输出 Content matches source exactly.。任何差异(包括时间戳以外的内容变化)都会导致输出 Content differs from source.。这是验证备份恢复准确性的最终手段,确保数据在存储和传输过程中未发生静默损坏。





