






在 linux 系统中,使用 pam(pluggable authentication modules)加强密码校验的核心方法是配置 pam_pwquality 模块。该模块负责强制执行密码复杂度规则,如最小长度、字符种类和禁止与旧密码相似等。通过修改 /etc/pam_system/auth 或 /etc/pam.d/system-auth 文件中的 pam_pwquality.so 行并添加相应参数,即可实现这些限制。

pam_pwquality 如何强制要求密码包含大小写字母和数字?
要让系统强制要求新密码必须同时包含大写字母、小写字母和数字,需要在 pam_pwquality 的配置中启用 minclass 参数。默认情况下,minclass=3 通常意味着需要三种不同的字符类(大写、小写、数字/特殊字符)。如果希望更严格地控制,可以显式指定 ucredit(至少一个大写字母)、lcredit(至少一个小写字母)和 dcredit(至少一个数字)。当用户输入的密码不满足这些条件时,PAM 会拒绝设置并返回错误信息。
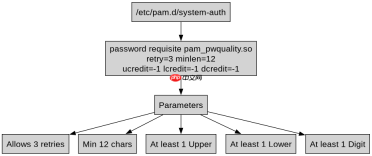
# /etc/pam.d/system-auth
auth required pam_env.so
auth sufficient pam_unix.so nullok try_first_pass
auth requisite pam_succeed_if.so uid >= 1000 quiet_success
auth required pam_deny.so

account required pam_unix.so
account sufficient pam_localuser.so
account sufficient pam_succeed_if.so uid <p>上述配置中,<code>password requisite pam_pwquality.so</code> 这一行是关键。<code>retry=3</code> 允许用户尝试三次。<code>minlen=12</code> 设定最小长度为 12 位。<code>ucredit=-1</code> 表示至少需要 1 个大写字母,<code>lcredit=-1</code> 表示至少需要 1 个小写字母,<code>dcredit=-1</code> 表示至少需要 1 个数字。如果用户输入 <code>abc123</code>,由于缺少大写字母,校验将失败。只有当密码符合所有规则时,流程才会继续到下一行的 <code>pam_unix.so</code> 进行实际的密码存储更新。</p><h2>如何防止用户使用与旧密码相似的密码?</h2><p>为了防止用户频繁更改密码时使用几乎相同的旧密码,可以利用 <code>pam_pwquality</code> 的 <code>remember</code> 参数或与 <code>pam_pwhistory</code> 模块结合使用。虽然 <code>pam_pwquality</code> 本身主要关注复杂度,但可以通过 <code>enforce_for_root</code> 确保 root 用户也受限制。更常见的做法是配合 <code>pam_pwhistory.so</code> 来记录历史密码。然而,仅就 <code>pam_pwquality</code> 而言,它可以通过 <code>dictcheck</code> 等选项增加额外检查。若要直接比较新旧密码相似度,通常依赖 <code>pam_pwhistory</code> 的 <code>remember=5</code> 设置,这会阻止用户使用最近 5 次用过的密码。以下是一个结合了两者策略的典型配置片段,重点展示如何集成历史记录检查。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill13664" title="oo-linux-do"><img
														src="https://img.php.cn/upload/skill/001/246/273/6adaf20d79f23518.jpg" alt="oo-linux-do" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill13664" title="oo-linux-do" class="overflowclass">oo-linux-do</a>
													<p class="overflowclass">Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill13664" title="oo-linux-do" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><p><img src="https://img.php.cn/upload/article/001/242/473/179531574256871.png?x-oss-process=image/resize,p_40" alt="Linux 密码策略怎么用 pam 模块加强校验"></p><pre class="brush:php;toolbar:false;"># /etc/pam.d/password-auth
password requisite pam_pwquality.so retry=3 minlen=12 difok=3
password sufficient pam_unix.so sha512 shadow nullok try_first_pass use_authtok
password sufficient pam_pwhistory.so remember=5 enforce_for_root
password required pam_deny.so
在这个配置中,difok=3 是 pam_pwquality 的一个参数,它要求新密码至少有 3 个字符与旧密码不同。这提供了一种基于编辑距离的简单相似度检查。紧接着,pam_pwhistory.so 被配置为 sufficient,这意味着如果用户使用了最近 5 次内的密码,它将直接拒绝(因为前面的 pam_pwquality 可能已经通过了,但这里 pam_pwhistory 作为后续步骤,如果它是 required 则会强制检查,若设为 sufficient 且放在 pam_unix 之后则可能无效,通常建议将其放在 pam_unix 之前或作为 requisite)。更正:为了确保历史记录生效,pam_pwhistory 应位于 pam_unix 之前,或者作为 requisite。上面的示例中,如果 pam_pwhistory 是 sufficient 且在 pam_unix 之后,它可能不会阻止密码更新,因为 pam_unix 已经成功执行了。正确的顺序应该是:password requisite pam_pwquality.so ...,然后 password requisite pam_pwhistory.so remember=5,最后 password sufficient pam_unix.so ...。这样,如果密码不符合质量要求或已在历史中,流程会在到达 pam_unix 之前终止。
当用户连续输入错误密码时,retry 参数如何影响交互?
在 pam_pwquality 中,retry 参数定义了用户在密码被拒绝后,还可以重新输入的次数。例如,设置 retry=3 意味着如果用户第一次输入的密码不符合复杂度要求,系统会提示错误,并给予 3 次额外的机会。如果用户在随后的 3 次尝试中仍然无法提供符合要求的密码,PAM 将最终拒绝认证请求,导致密码更改失败或登录失败(取决于上下文)。这个参数有助于平衡安全性与用户体验,避免用户因一次性失误而被完全锁定,同时也防止无限次的无效尝试。在实际操作中,用户可以通过命令行工具 passwd 测试此行为,输入不符合规则的密码,观察系统提示和重试次数。





