






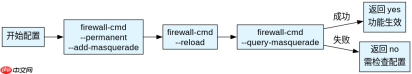
在 linux 中使用 firewalld 配置源地址伪装(snat)需要调用 firewall-cmd 工具,通过设置 --add-masquerade 参数并指定永久生效来实现。具体做法是先在命令行执行 firewall-cmd --permanent --add-masquerade,然后使用 firewall-cmd --reload 重载配置使规则立即生效。这样做会将所有来自内部网络的数据包源 ip 替换为防火墙出口网卡的 ip,从而实现内网共享上网。如果未添加 --permanent 标志,重启后配置将丢失。
如何验证 masquerade 是否已启用
要验证源地址伪装功能是否已经正确加载到内核中,可以使用 firewall-cmd 的查询命令直接检查当前运行状态。执行 firewall-cmd --query-masquerade,如果返回 yes,则说明伪装功能已开启;若返回 no,则说明未开启或配置未生效。此外,也可以通过查看 /proc/net/nf_conntrack 文件或使用 iptables -t nat -L -n -v 来观察是否有对应的 NAT 规则被创建,确保数据包在经过防火墙时确实发生了源地址转换。
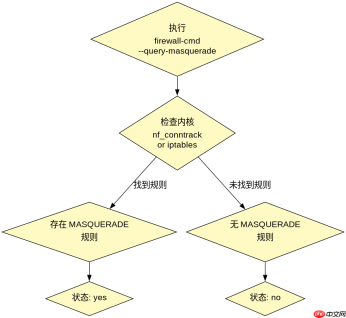
# 检查 masquerade 状态
firewall-cmd --query-masquerade
# 输出: yes

# 查看底层 iptables 规则确认
iptables -t nat -L POSTROUTING -n -v
# 输出应包含 MASQUERADE 目标
如何为特定区域启用 masquerade
Firewalld 基于区域(Zone)管理规则,默认情况下 masquerade 通常只在 public 或 external 等外部区域有效。如果需要为特定区域(如 trusted 或 custom_zone)启用源地址伪装,必须显式指定该区域名称。使用命令 firewall-cmd --zone=custom_zone --permanent --add-masquerade 可以为指定区域添加伪装规则。需要注意的是,masquerade 规则通常应用于具有外部接口的区域,如果在内部区域启用,可能会导致路由环路或连接异常,因此建议仅在连接互联网或上游网络的区域启用此功能。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
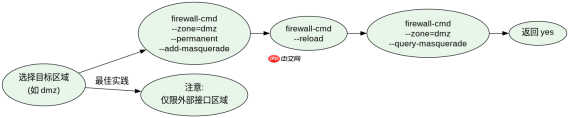
# 为名为 dmz 的区域启用 masquerade
firewall-cmd --zone=dmz --permanent --add-masquerade

# 重载配置
firewall-cmd --reload

# 验证 dmz 区域的 masquerade 状态
firewall-cmd --zone=dmz --query-masquerade
# 输出: yes
masquerade 与 direct 模式下的 SNAT 区别
当需要针对特定源 IP 或端口进行更精细的源地址转换时,仅靠 --add-masquerade 可能不够灵活。此时可以结合 firewall-cmd --direct 模式直接使用 iptables 规则。例如,使用 firewall-cmd --direct --add-rule ipv4 nat POSTROUTING 0 -s 192.168.1.0/24 -j SNAT --to-source 203.0.113.1 可以实现固定源 IP 的伪装。与 masquerade 相比,SNAT 要求出口 IP 固定不变,而 masquerade 会自动获取出口接口当前的 IP 地址,更适合动态 IP(如 DHCP 拨号)场景。两者在 firewalld 中的实现层级不同,masquerade 是高级抽象,direct 是底层透传。





