






使用 tcpdump 抓取指定网卡数据包,最直接的方法是在命令中通过 -i 参数指定网卡名称。例如,要抓取名为 eth0 的网卡流量,只需执行 tcpdump -i eth0。若不确定网卡名称,可先用 ip addr 或 ifconfig 查看当前活跃的网络接口。

如何列出系统中所有可用的网络接口
在指定网卡前,确认系统识别到的接口列表是必要步骤。tcpdump 支持使用 -D 参数列出所有可供抓包的接口及其索引号。这有助于处理命名不规范或存在虚拟接口的复杂环境。
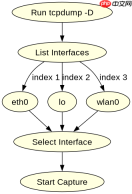
tcpdump -D
1.eth0 [Up, Running]
2.lo [Loopback]
3.wlan0 [Up, Running]
上述命令输出显示了三个可用接口:eth0、lo 和 wlan0。括号内的状态提示了接口的当前工作模式。开发者可根据实际需求选择对应的索引号或名称进行抓取。例如,使用 tcpdump -i 1 等价于 tcpdump -i eth0。对于回环接口 lo,通常用于调试本地进程间通信,其流量不会出现在物理网线上。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
为什么有时需要指定特定类型的捕获过滤器
仅指定网卡会捕获该接口上的所有原始数据帧,包括非 IP 协议(如 ARP、LLDP)或无关的广播流量。为了聚焦目标流量,需结合 BPF 过滤表达式。例如,只抓取来自特定 IP 的数据包,可添加 host 192.168.1.100 条件。这能显著减少内存占用和磁盘 I/O,尤其在高速网络环境中。
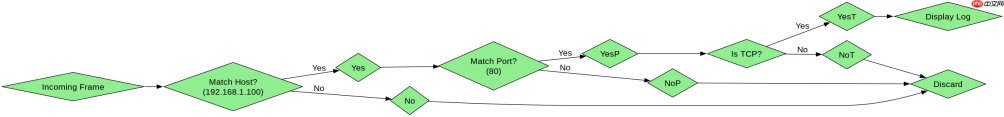
tcpdump -i eth0 host 192.168.1.100 and port 80
listening on eth0, link-type EN10MB (Ethernet), capture size 262144 bytes
12:34:56.789012 IP 192.168.1.100.12345 > 10.0.0.1.80: Flags [S], seq 123456, win 65535, length 0
12:34:56.789123 IP 10.0.0.1.80 > 192.168.1.100.12345: Flags [S.], seq 654321, ack 123457, win 65535, length 0
该示例展示了同时应用网卡与过滤条件的效果。命令 tcpdump -i eth0 host 192.168.1.100 and port 80 确保只记录与主机 192.168.1.100 之间涉及端口 80 的 TCP 握手报文。输出中的 Flags [S] 表示 SYN 包,[S.] 表示 SYN-ACK 包。这种组合策略能有效隔离业务流量,避免被其他后台服务干扰。若需进一步限制协议类型,可追加 tcp 关键字,如 tcp and host ...,从而排除 UDP 或其他上层协议。





