






通过 auditctl -s 查看当前规则并保存至文件,使用 auditctl -w 或加载备份文件恢复。配置审计规则后,执行 auditctl -s > /etc/audit/rules.d/audit.rules 将运行时规则导出为文本格式,重启或重载时通过 augenrules --load 或 auditctl -r 读取该文件即可恢复所有规则。
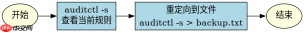
如何持久化保存当前运行的审计规则
使用 auditctl -s 命令可以将当前内核中生效的所有审计规则以人类可读的文本形式输出到标准输出。将这些输出重定向到配置文件目录下的文件中,例如 /etc/audit/rules.d/audit.rules,即可实现规则的持久化保存。这样在系统重启或审计服务重启时,可以通过加载该文件来恢复之前的规则状态。
#!/bin/bash
# 保存当前规则
auditctl -s > /tmp/audit_rules_backup.txt

# 验证保存内容
cat /tmp/audit_rules_backup.txt
上述脚本首先调用 auditctl -s 获取当前规则,并将其保存到 /tmp/audit_rules_backup.txt。你可以检查该文件的内容,确保它包含了你期望的规则条目。这个文件可以直接用于后续的恢复操作。
如何从备份文件恢复审计规则
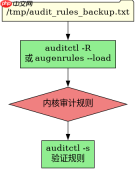
使用 auditctl -R 命令可以从指定的备份文件中读取规则并应用到当前系统中。或者,如果你使用的是 augenrules 工具(推荐方式),可以将备份文件放置在 /etc/audit/rules.d/ 目录下,然后运行 augenrules --load 来加载这些规则。这种方法确保了规则在系统启动时也能自动应用。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 从备份文件恢复规则
auditctl -R /tmp/audit_rules_backup.txt

# 或者使用 augenrules
# cp /tmp/audit_rules_backup.txt /etc/audit/rules.d/audit.rules
# augenrules --load

# 验证规则是否已加载
auditctl -s
这段代码展示了两种恢复规则的方法:直接使用 auditctl -R 加载备份文件,或者将备份文件复制到 /etc/audit/rules.d/ 目录并使用 augenrules --load 加载。最后通过 auditctl -s 验证规则是否成功加载。注意,如果之前有正在运行的规则,新加载的规则会替换掉旧的规则。
当备份文件包含无效规则时会发生什么
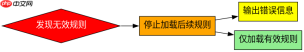
如果备份文件中包含无效的审计规则,auditctl -R 或 augenrules --load 在执行时会报错并停止处理后续规则。这意味着只有无效规则之前的规则会被加载,而之后的规则将被忽略。因此,在恢复规则之前,最好先检查备份文件的语法正确性,以避免部分规则丢失的情况。





