






通过配置 /etc/audit/auditd.conf 中的 max_log_file_action 和 num_logs 参数,并配合 logrotate 或自定义脚本定期清理日志,可以防止审计日志占满磁盘导致服务中断。同时,使用 ausearch 命令结合时间戳过滤,能够精确提取特定用户的登录会话记录。

如何筛选特定用户的登录会话时长
使用 ausearch -m USER_LOGIN 命令可以获取所有用户登录事件,并通过 -i 参数将数字 ID 转换为可读的用户名。要计算会话时长,需要匹配同一用户名的 LOGIN 事件(退出)与 USER_START 事件(进入),并计算两者时间戳的差值。
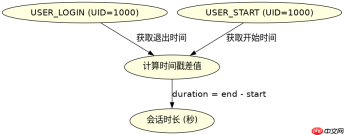
#!/bin/bash
# 假设从 ausearch 输出中提取的时间戳格式为 epoch
# 这里演示如何计算两个时间戳的差值
start_time=1678886400
end_time=1678890000
duration=$((end_time - start_time))
echo "Session duration: ${duration} seconds"
上述脚本展示了基本的时长计算逻辑。在实际应用中,可以使用 awk 或 python 解析 ausearch 的输出流,自动配对登录和登出事件。
如何处理审计日志的存储与轮转
当审计日志文件达到 /etc/audit/auditd.conf 中 max_log_file 设定的大小时,auditd 会根据 max_log_file_action 的值执行相应操作。默认情况下,它会轮换日志文件,保留多个历史版本,直到达到 num_logs 的限制。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

# /etc/audit/auditd.conf 示例配置
max_log_file = 50
max_log_file_action = ROTATE
num_logs = 5
这种配置确保了即使在没有外部监控的情况下,系统也能保留最近 5 个 50MB 的审计日志文件,防止磁盘空间耗尽。管理员可以通过 tail -f /var/log/audit/audit.log 实时监控最新的审计事件。
基于 ausearch 命令输出的具体问题分析
在使用 ausearch 时,如果未指定 -i 参数,输出中的用户名将以 UID 形式显示。例如,root 用户的 UID 为 0。若需审计特定用户,应直接使用其 UID 进行过滤,如 ausearch -ui 1000,这样可以避免用户名变更导致的匹配错误。





