






通过安全组配置 elasticsearch 服务器,核心在于在云控制台或防火墙层面放行 tcp 9200(http api)和 9300(节点间通信)端口,并严格限制源 ip 地址。具体做法是登录云服务提供商的控制台,找到 ecs 实例关联的安全组规则,添加入方向规则,协议选择 tcp,端口范围填写 9200-9300,授权对象设置为可信的客户端 ip 段或管理网段。这样做可以确保只有授权的请求能到达 es 集群,同时避免将端口暴露给公网导致数据泄露或被勒索攻击。
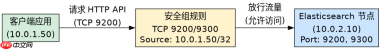
如何配置 HTTP 访问端口的安全组规则
要允许外部应用通过 REST API 访问 Elasticsearch,必须在安全组中开放 9200 端口。建议在云厂商的安全组界面创建一条新的入方向规则,协议类型选择 TCP,端口区间设为 9200/9200,授权对象(Source)务必指定为具体的业务服务器内网 IP 或 CIDR 网段,严禁使用 0.0.0.0/0。如果启用了 X-Pack 安全功能,还需确保 ES 配置文件中的 http.host 绑定的是 0.0.0.0 或特定网卡 IP,以便接收来自安全组放行的流量。配置完成后,可通过 curl -u elastic:password http:// 验证连通性。
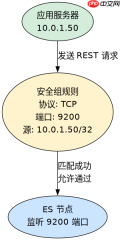
rule_type: ingress
protocol: tcp
port_range: 9200/9200
source_ip: 10.0.1.50/32  # 仅允许特定应用服务器
action: allow
description: Allow ES HTTP API access
上述规则配置后,只有源 IP 为 10.0.1.50 的请求能通过防火墙到达 ES 节点的 9200 端口。若需支持多个应用服务器,可将授权对象改为网段如 10.0.1.0/24。注意,此操作仅打通网络层,应用层仍需处理身份认证和权限控制。
如何配置节点间通信端口的安全组规则
Elasticsearch 集群内部节点之间需要通过 9300 端口进行通信,用于交换集群状态、分片路由等信息。因此,必须为集群中的所有节点配置安全组规则,放行 9300 端口的入站流量。授权对象应设置为集群内部其他所有节点的 IP 地址集合,或者整个 VPC 内网网段。如果在同一可用区部署了多个节点,确保它们之间的安全组互相允许访问 9300 端口。同时,检查 ES 配置文件中的 network.host 和 discovery.seed_hosts 设置,确保节点能正确解析并连接彼此的 9300 端口。若未正确配置,集群可能无法形成单主集群,导致数据写入失败或脑裂现象。
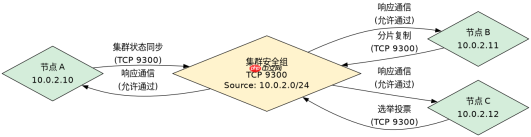
rule_type: ingress
protocol: tcp
port_range: 9300/9300
source_ip: 10.0.2.0/24   # 允许同 VPC 内网段
action: allow
description: Allow ES cluster node communication
该规则允许 10.0.2.0/24 网段内的所有主机访问目标节点的 9300 端口。在实际生产环境中,建议结合 VPC 的网络 ACL 和安全组策略,最小化授权范围。例如,若集群仅由三台节点组成,可分别列出这三台节点的私有 IP 作为授权对象,而非整个网段,以增强安全性。配置生效后,可通过 curl -k https:// 查看集群节点状态,确认节点间通信正常。
当安全组规则错误时如何排查连接超时问题
如果配置完安全组后仍出现连接超时,通常是因为规则未生效、IP 地址不匹配或 ES 服务未监听对应端口。首先检查安全组规则的优先级和顺序,确保没有更高级别的拒绝规则覆盖放行规则。其次,确认客户端发起请求时的源 IP 是否在授权对象的范围内,特别是当客户端位于 NAT 网关后时,源 IP 可能是网关出口 IP 而非客户端内网 IP。此外,登录 ES 服务器执行 netstat -an | grep 9200 或 ss -tlnp | grep 9200,确认 ES 进程确实在监听 9200 和 9300 端口。若端口未监听,检查 ES 配置文件中的 network.bind_host 是否设置为 0.0.0.0。最后,使用 telnet 从客户端测试端口连通性,若不通则进一步检查底层网络 ACL 或主机防火墙(如 iptables/firewalld)是否拦截了流量。





