






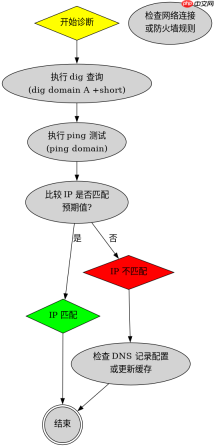
排查服务器 dns 解析问题,核心思路是验证本地配置、测试网络连通性并检查远程解析结果。具体做法包括使用 nslookup 或 dig 查询指定域名,确认返回的 ip 地址是否符合预期;同时通过 ping 命令检测目标主机是否可达,排除网络层面的阻断。若发现解析异常,需进一步检查服务器的 /etc/resolv.conf 文件中的 nameserver 设置,以及防火墙规则是否放行了 udp/tcp 53 端口。
如何验证特定域名的 DNS 记录是否正确
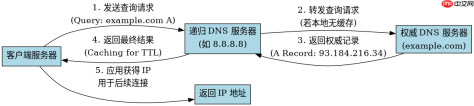
要验证特定域名的 DNS 记录,最直接的方法是使用 dig 或 nslookup 工具向指定的 DNS 服务器发起查询。例如,查询 example.com 的 A 记录,可以执行 dig example.com A +short。如果返回了预期的 IP 地址,说明该域名的 DNS 记录在当前查询视角下是正确的。若返回空值或非预期 IP,则可能存在记录缺失、缓存错误或区域传输失败等问题。
#!/bin/bash
DOMAIN="example.com"
SERVER="8.8.8.8"
echo "Querying $DOMAIN against $SERVER..."
dig $DOMAIN A +short +noall +answer
echo "Checking TTL and authority..."
dig $DOMAIN A +noall +answer +authority +additional
上述脚本首先定义要查询的域名和 DNS 服务器(此处以 Google Public DNS 为例)。接着调用 dig 命令,使用 +short 参数仅输出 IP 地址,便于快速核对。随后再次调用 dig 但省略 +short,并添加 +authority 和 +additional 选项,以获取完整的权威服务器信息和附加记录。运行此脚本后,观察输出中的 ANSWER SECTION,确认 IP 地址是否与业务预期一致。同时检查 AUTHORITY SECTION 中的 NS 记录,确保指向正确的权威 DNS 服务器。
如何排查本地 DNS 缓存导致的解析延迟或错误
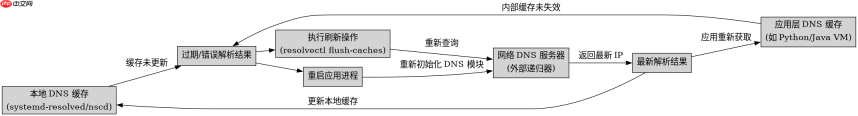
本地 DNS 缓存可能导致解析结果过时或错误,尤其是在频繁变更 IP 的场景下。排查时,可先检查系统级 DNS 缓存服务(如 systemd-resolved 或 nscd)的状态。对于 systemd-resolved,可使用 resolvectl status 查看当前使用的 DNS 服务器及缓存统计信息。若要强制刷新缓存,可重启相关服务或清除特定域名的缓存条目。此外,应用程序自身也可能持有 DNS 缓存,需结合应用日志或重启应用来验证。

#!/bin/bash
if command -v resolvectl &> /dev/null; then
    echo "Systemd-resolved is active."
    resolvectl status | grep -A 5 "Current DNS Server"
    echo "Flushing cache for example.com..."
    resolvectl flush-caches
    resolvectl query example.com
else
    echo "systemd-resolved not found. Checking nscd..."
    if command -v nscd &> /dev/null; then
        nscd -I cache
        nscd -i hosts
    else
        echo "No common local DNS cache service detected."
    fi
fi
该脚本首先检测系统中是否存在 resolvectl 命令,这是 systemd-resolved 的管理工具。如果存在,它打印当前使用的 DNS 服务器信息,然后执行 resolvectl flush-caches 清空所有缓存,并立即重新查询 example.com 以验证新结果。如果未检测到 resolvectl,脚本会尝试使用 nscd(Name Service Cache Daemon),并通过 nscd -i hosts 清除主机名缓存。最后,如果两者均未找到,则提示用户可能没有常见的本地 DNS 缓存服务,此时问题可能出在应用层或网络层。
当 ping 通域名但 nslookup 返回不同 IP 时如何处理
当 ping 命令能通域名,但 nslookup 返回不同的 IP 地址时,通常意味着存在 DNS 分流、负载均衡或多活架构。在这种情况下,ping 可能解析到其中一个节点,而 nslookup 可能因查询的 DNS 服务器不同或缓存状态不同而返回另一个节点。处理方法是确认业务是否期望多 IP 返回。如果是,则检查 DNS 记录的 TTL 和权重配置。如果不是,则需统一查询源,检查是否有本地 hosts 文件或应用层自定义 DNS 逻辑覆盖了系统解析。





