






服务器权限边界划分应基于最小权限原则,通过操作系统用户隔离、网络访问控制列表(acl)以及容器化部署来实施。具体做法是创建独立的系统用户运行不同服务,利用防火墙规则限制端口暴露,并配置应用级鉴权以拦截越权请求。

如何配置Linux系统用户隔离
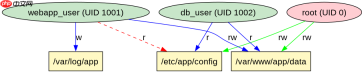
在Linux环境中,为每个服务分配独立的用户和组是实现基础权限隔离的关键。通过创建无登录权限的系统账户,可以防止攻击者直接获取交互式Shell,同时限制文件读写范围。
useradd -r -s /sbin/nologin webapp_user
mkdir /var/www/app
cd /var/www/app
chown -R webapp_user:webapp_group .
chmod 750 .
如何通过防火墙设置网络边界
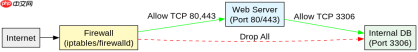
网络层面的边界划分依赖于防火墙策略,仅开放必要的服务端口。使用iptables或firewalld工具,默认拒绝所有入站流量,仅允许特定IP或端口通信,从而缩小攻击面。
iptables -P INPUT DROP
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j ACCEPT
iptables -A INPUT -i lo -j ACCEPT
当非特权用户尝试访问根目录时会发生什么
当配置了正确的所有权和权限后,非特权用户尝试访问受保护的根目录或配置文件时,操作系统内核会直接拒绝该操作并返回权限错误。这确保了即使Web服务被攻破,攻击者也无法读取敏感数据或修改核心配置。





