






如何防止LIKE模糊查询与ORDER BY引发的SQL注入
防止sql注入的核心在于将数据与代码分离,针对like查询应使用参数化查询并转义通配符,针对order by则需通过白名单校验字段名。具体做法是:在构建查询时,所有用户输入均作为参数传入数据库驱动,绝不拼接进sql字符串;对于排序字段,仅允许预定义的合法列名,拒绝任何动态拼接。

如何处理LIKE中的特殊字符
在使用LIKE进行模糊匹配时,用户输入的百分号(%)和下划线(_)会被解释为通配符,导致查询结果偏离预期或引发逻辑漏洞。解决方法是在将用户输入绑定到参数前,对其中包含的%、_以及反斜杠等转义字符进行双重转义,确保它们被视为普通字符而非模式匹配符号。
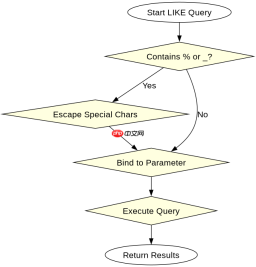

如何安全地处理动态排序字段
当用户请求按特定字段排序时,直接拼接字段名极易导致注入。安全的做法是维护一个白名单列表,仅包含数据库中实际存在的、且被授权排序的列名。程序接收到的排序字段必须与该白名单进行精确比对,若不在列表中则使用默认排序规则,从而彻底阻断恶意字段的注入。
import sqlite3

def safe_query_like(db_path, user_input):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 1. 转义 LIKE 特殊字符
    escaped_input = user_input.replace("\", "\\")
                              .replace("%", "\%")
                              .replace("_", "\_")
    # 2. 使用参数化查询
    query = "SELECT * FROM users WHERE name LIKE ? ESCAPE '\'"
    cursor.execute(query, (f"%{escaped_input}%",))
    return cursor.fetchall()

def safe_order_by(db_path, sort_field, default_sort="id"):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 3. 白名单校验 ORDER BY 字段
    allowed_fields = {"name", "age", "created_at"}
    if sort_field not in allowed_fields:
        sort_field = default_sort
    # 4. 拼接安全的 SQL
    query = f"SELECT * FROM users ORDER BY {sort_field} DESC"
    cursor.execute(query)
    return cursor.fetchall()

# 示例调用
# safe_query_like("test.db", "John%")
# safe_order_by("test.db", "name; DROP TABLE users;")
上述代码展示了两个关键函数的实现。safe_query_like函数首先对用户输入进行转义,将%和_替换为带转义符的形式,然后通过?占位符传递给数据库,确保输入内容不会被解析为SQL逻辑。第二个函数safe_order_by定义了一个允许的字段集合allowed_fields,在构建SQL前检查用户提供的排序字段是否在此集合中。如果用户尝试注入name; DROP TABLE users;,由于该字符串不在白名单内,函数会回退到默认的id字段进行排序,从而避免了表被删除的风险。


