






c++oding="utf-8" ?>
在c++项目中构建抗注入的sql查询,核心做法是放弃字符串拼接,改用odbc api提供的参数化绑定机制(parameter binding)。通过调用sqlbindparam将用户输入作为占位符的值进行传递,数据库引擎会将这些值视为纯数据而非可执行代码,从而从根本上阻断sql注入攻击。具体实现时,需使用问号?作为占位符编写sql语句,并在执行前为每个参数指定数据类型、长度和缓冲区地址。
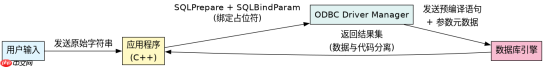
如何正确设置参数元数据与缓冲区
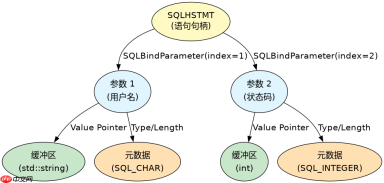
要确保参数绑定生效,必须准确描述每个参数的元数据,包括类型、精度、尺度和实际数据指针。如果元数据描述错误,例如将字符串长度设得过短或类型不匹配,可能导致截断错误或未定义行为,甚至被利用进行注入。关键在于使用SQL_PARAM_INPUT方向,并为每个占位符分配独立的缓冲区变量。
#include <iostream>
#include <sql.h>
#include <sqlext.h>
#include <sqlucode.h>

// 假设已初始化 hEnv, hConn, hStmt
void execute_safe_query(SQLHSTMT hStmt, const std::string& user_input) {
    // 1. 准备带有占位符的SQL语句
    const char* sql = "SELECT * FROM users WHERE username = ? AND status = ?";
    SQLRETURN ret = SQLPrepare(hStmt, (SQLCHAR*)sql, SQL_NTS);
    if (ret != SQL_SUCCESS && ret != SQL_SUCCESS_WITH_INFO) return;

    // 2. 绑定第一个参数:用户名 (VARCHAR)
    std::string username = user_input;
    SQLINTEGER len = username.length();
    SQLBindParameter(hStmt,       // Handle
                     1,          // Parameter number
                     SQL_PARAM_INPUT, // Input/Output/Result
                     SQL_C_CHAR,   // C data type
                     SQL_CHAR,     // SQL data type
                     SQL_MAX_NAME_LENGTH, // Buffer length
                     0,            // Decimal digits
                     username.data(), // Value pointer
                     0,            // StrLen_or_Ind buffer
                     NULL);        // StrLen_or_Ind value

    // 3. 绑定第二个参数:状态 (INTEGER)
    int status = 1;
    SQLBindParameter(hStmt, 2, SQL_PARAM_INPUT, SQL_C_LONG, SQL_INTEGER, 0, 0, &status, 0, NULL);

    // 4. 执行
    SQLExecute(hStmt);
}</sqlucode.h></sqlext.h></sql.h></iostream>
上述代码展示了标准的绑定流程。注意SQLBindParameter的第9个参数StrLen_or_Ind对于可变长字符串至关重要,它告诉驱动程序实际数据的长度。若设为NULL且数据非定长,可能导致缓冲区溢出或注入绕过。
如何处理动态列数与复杂条件
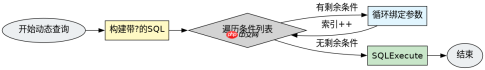
当查询条件数量不确定时,硬编码绑定逻辑会变得脆弱。此时应动态构建SQL字符串并动态分配参数数组。关键点是保持SQL中占位符的数量与绑定的参数数组索引严格一致。任何偏移量错误都会导致数据错位,例如将密码哈希绑定到用户名字段,造成逻辑漏洞。

#include <vector>
#include <string>
#include <sql.h>
#include <sqlext.h>

void execute_dynamic_query(SQLHSTMT hStmt, const std::vector<:string>& conditions) {
    // 动态构建 SQL: SELECT * FROM t WHERE col1=? AND col2=? ...
    std::string sql = "SELECT * FROM table WHERE ";
    for (size_t i = 0; i  0) sql += " AND ";
        sql += "col" + std::to_string(i+1) + "=?";
    }

    SQLPrepare(hStmt, (SQLCHAR*)sql.c_str(), SQL_NTS);

    // 动态绑定参数
    for (size_t i = 0; i (i + 1),
                         SQL_PARAM_INPUT,
                         SQL_C_CHAR,
                         SQL_CHAR,
                         val.length(),
                         0,
                         val.data(),
                         0,
                         NULL);
    }
    SQLExecute(hStmt);
}</:string></sqlext.h></sql.h></string></vector>
此示例演示了根据输入向量动态生成查询的能力。重点在于循环中i+1的使用,因为ODBC参数索引从1开始。同时,每次迭代都重新计算val.length()以确保长度元数据准确。这种模式适用于构建复杂的过滤链,只要保证占位符与绑定一一对应,即可维持安全性。
当用户输入包含空字符时会发生什么
在C++中,如果用户输入包含空字符,而程序仍使用SQL_NTS或依赖strlen来确定长度,会导致数据截断。例如,输入admin' OR '1'='1会被截断为admin,这看似安全,但如果后端逻辑对截断处理不当,或者使用了固定长度缓冲区而未正确填充,可能引发意外行为。更危险的是,如果手动指定长度但未正确处理内部空字符,某些驱动可能将其视为字符串结束,导致后续字节被忽略,从而改变查询语义。
验证这一现象的代码如下:
#include <string>
#include <sql.h>
#include <sqlext.h>

void test_null_char_injection(SQLHSTMT hStmt) {
    // 模拟包含空字符的恶意输入
    std::string malicious = "admin\0' OR '1'='1";
    // 注意:在C++字符串字面量中  是空字符
    // 实际攻击载荷可能是从网络接收的二进制数据

    SQLBindParameter(hStmt, 1, SQL_PARAM_INPUT, SQL_C_CHAR, SQL_CHAR,
                     malicious.length(), // 长度包含
                     0, malicious.data(), 0, NULL);

    SQLExecute(hStmt);
    // 结果取决于驱动:多数驱动会截断到 ,只匹配 'admin'
    // 但不应依赖此行为,应显式清理或拒绝含  的输入
}</sqlext.h></sql.h></string>
该测试表明,虽然ODBC通常遵循C风格字符串规则在处截断,但这并非所有驱动的标准行为,且依赖于长度参数的正确设置。最佳实践是在绑定前清洗输入,移除或转义控制字符,而不是依赖驱动的截断行为来防御注入。
C++免费学习笔记(深入):立即使用
在学习笔记中,你将探索 C++ 的入门与实战技巧!


