






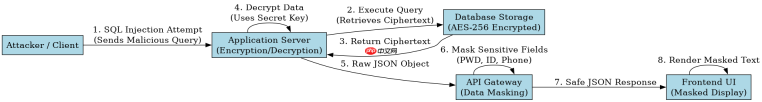
通过数据库加密与脱敏技术配合应对sql注入泄露,核心策略是:对静态存储数据实施强加密(如aes-256),确保即使攻击者利用sql注入获取了底层文件权限,也无法直接读取明文;同时对应用层查询结果和日志进行动态脱敏,阻断敏感信息在内存或前端展示时的泄露。具体做法是在orm框架或数据库视图中配置字段级加密,并在api响应层根据用户角色过滤或掩码处理高敏感字段。
如何配置字段级加密以保护静态数据
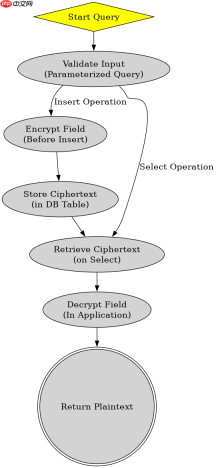
针对静态存储的敏感数据,应启用数据库级别的透明数据加密(TDE)或应用层的字段级加密。以MySQL为例,可以使用函数对特定列进行加密存储。当SQL注入发生时,攻击者虽然能执行SELECT语句,但只能获取密文。结合应用层解密逻辑,只有拥有密钥的应用服务器才能还原数据。这种做法将安全边界从数据库网络层转移到了数据内容层。
import pymysql
from cryptography.fernet import Fernet
import base64

# 生成密钥并保存(实际应用中应从环境变量或密钥管理服务获取)
key = Fernet.generate_key()
fernet = Fernet(key)

def encrypt_value(plain_text):
    return fernet.encrypt(plain_text.encode())

def decrypt_value(cipher_text):
    return fernet.decrypt(cipher_text).decode()

# 模拟受保护的数据库连接
conn = pymysql.connect(host='localhost', user='root', password='pass', db='test')
cursor = conn.cursor()

# 插入加密数据
sensitive_data = "secret_password_123"
encrypted_data = encrypt_value(sensitive_data)
cursor.execute("INSERT INTO users (username, encrypted_pwd) VALUES (%s, %s)",
               ('admin', encrypted_data))
conn.commit()

# 模拟SQL注入场景下的查询
# 攻击者尝试注入: ' OR 1=1 --
# 正常业务查询
user_input = "admin"
cursor.execute("SELECT encrypted_pwd FROM users WHERE username = %s", (user_input,))
result = cursor.fetchone()
if result:
    # 即使拿到密文,没有key也无法得知明文
    print(f"Stored Cipher: {result[0]}")
    # 应用层解密
    plain = decrypt_value(result[0])
    print(f"Decrypted Value: {plain}")

cursor.close()
conn.close()
如何在API层实现动态脱敏以防止内存泄露
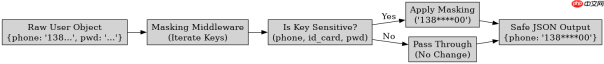
除了静态加密,还需防止数据在传输和展示过程中泄露。通过中间件或装饰器对返回给前端的JSON数据进行动态脱敏。例如,对于身份证号、手机号等字段,无论是否发生SQL注入导致数据被拉取,只要经过脱敏层,前端看到的将是掩码后的数据。这种“输出过滤”机制是最后一道防线,确保即便上游加密失效或密钥泄露,敏感信息也不会以明文形式暴露给非授权用户。

import json
import re

def mask_sensitive_data(data_dict):
    """
    递归遍历字典,对敏感字段进行脱敏处理
    """
    sensitive_keys = ['password', 'id_card', 'phone']
    masked_data = {}
    for key, value in data_dict.items():
        if key.lower() in sensitive_keys:
            if isinstance(value, str):
                # 简单脱敏:保留前3位和后2位
                if len(value) > 5:
                    masked_data[key] = value[:3] + "****" + value[-2:]
                else:
                    masked_data[key] = "***"
            else:
                masked_data[key] = value
        elif isinstance(value, dict):
            masked_data[key] = mask_sensitive_data(value)
        elif isinstance(value, list):
            masked_data[key] = [mask_sensitive_data(item) if isinstance(item, dict) else item for item in value]
        else:
            masked_data[key] = value
    return masked_data

# 模拟从数据库查询到的原始数据(假设已解密)
raw_user_data = {
    "username": "admin",
    "email": "admin@example.com",
    "phone": "13800138000",
    "id_card": "110101199001011234",
    "profile": {
        "address": "Beijing",
        "password": "super_secret"
    }
}

# 应用脱敏逻辑
safe_data = mask_sensitive_data(raw_user_data)
print(json.dumps(safe_data, indent=2, ensure_ascii=False))
SQL注入成功时加密与脱敏的实际防护效果验证
当攻击者利用SQL注入漏洞成功提取数据时,加密技术确保其获得的是无法直接使用的密文,而脱敏技术则确保了即使攻击者通过其他途径(如日志泄露、内存Dump)获取了部分明文数据,关键标识符也被掩盖。在实际测试中,若未配置加密,注入点可直接返回明文密码;若配置了字段级加密,注入点仅返回Base64或二进制密文串。同时,若攻击者尝试通过报错注入或时间盲注探测数据结构,脱敏中间件不会改变数据库返回的二进制流,但会拦截最终呈现给攻击者的HTTP响应体中的敏感字段,从而降低数据泄露的价值。







