






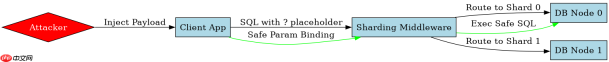
在分布式分库分表架构中防范sql注入,核心在于强制使用预编译语句(prepared statements)并严格校验分片键参数。由于分库分表中间件通常通过解析sql中的where条件来定位数据节点,任何未经验证的字符串拼接都会导致路由错误或注入攻击。因此,必须确保所有动态参数都通过占位符传递,严禁在sql模板中直接拼接用户输入的分片键值。
为什么分库分表场景下SQL注入更危险
在普通单体数据库中,SQL注入可能导致数据泄露或篡改;而在分库分表架构中,攻击者可能利用注入点构造特定的分片键表达式,诱导中间件将查询路由到错误的物理节点,甚至触发全库扫描,造成严重的性能灾难或数据不一致。例如,若应用层直接拼接用户输入的`user_id`作为分片键,攻击者可传入`1 OR 1=1`等逻辑表达式,破坏路由算法的确定性。
import shardingjdbc
from shardingjdbc import ShardingSphereDataSource

# 配置数据源
config = {
    'dataSources': {
        'ds_0': {'url': 'jdbc:mysql://localhost:3306/db_0'},
        'ds_1': {'url': 'jdbc:mysql://localhost:3306/db_1'}
    },
    'rules': [{
        'type': 'ShardingRule',
        'tableRules': [{
            'tableName': 'orders',
            'shardingColumn': 'user_id',
            'algorithm': 'mod'
        }]
    }]
}

ds = ShardingSphereDataSource(config)
conn = ds.getConnection()
cursor = conn.cursor()

# 安全做法:使用预编译
user_id = 1001
sql = "SELECT * FROM orders WHERE user_id = ? AND status = ?"
cursor.execute(sql, (user_id, 'ACTIVE'))
results = cursor.fetchall()
print(results)

# 危险做法:直接拼接(禁止)
# sql_injection = f"SELECT * FROM orders WHERE user_id = {user_input}"
# cursor.execute(sql_injection)
上述代码展示了使用ShardingJDBC等主流中间件时的标准实践。通过`?`占位符传递`user_id`和`status`,中间件会在执行前对参数进行类型检查和转义,确保分片键的值是确定的整数或字符串,从而保证路由计算的准确性。如果`user_id`来自用户输入且未经验证,即使使用预编译,也需确保其符合预期的数据类型,防止类型转换异常导致的潜在风险。
如何验证分片键参数的合法性
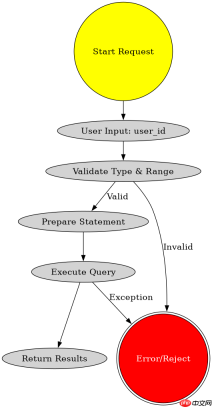
除了使用预编译,还应在应用层对分片键进行严格的类型校验和范围检查。分片键通常是ID、时间戳或特定枚举值,应拒绝非预期类型的输入。例如,对于基于取模算法的分片,分片键应为正整数;对于基于范围的分片,应检查时间格式是否符合规范。这种前置校验可以拦截大部分恶意构造的注入 payload,减少中间层的处理负担。


def validate_sharding_key(key_value, column_type='int'):
    if column_type == 'int':
        try:
            val = int(key_value)
            if val
<p>该验证函数确保了传入的分片键符合预期格式。在实际应用中,应将此验证逻辑集成到DAO层或服务入口处,与预编译语句配合使用,形成双重防护。这样即使攻击者尝试注入特殊字符,也会在类型转换阶段被拦截,无法到达数据库层面。</p>
<h2>当分片键为复杂表达式时如何处理</h2><p>在某些高级场景中,分片键可能涉及多个字段的组合计算,如`user_id + order_date`。此时,必须在应用层完成表达式的求值,生成最终的分片键值,再将其作为单一参数传递给预编译语句。严禁将复杂的SQL表达式直接拼接到SQL字符串中供中间件解析,因为这会引入额外的注入点和解析歧义。所有逻辑运算应在内存中完成,确保传递给中间件的是原子化的、可预测的值。</p>


