






linux 原生系统并不支持通过修改用户组属性来指定“组管理员”以管理成员,必须借助 sudo 机制或 pam 模块来实现。具体做法是将需要管理的用户加入 sudoers 文件,并配置特定的命令权限,或者使用如 libnss-extrausers 等第三方工具扩展本地用户数据库。对于大多数场景,推荐通过 /etc/sudoers.d/ 目录创建专属配置文件,赋予特定用户对 usermod 或 groupadd 的受限执行权,从而间接实现组内成员的管理。

如何通过 sudo 配置用户管理权限
要允许普通用户管理其他用户,需编辑 /etc/sudoers 或使用 /etc/sudoers.d/ 下的片段。核心思路是授权目标用户在无需密码(或指定密码)的情况下运行 usermod、useradd 和 groupmod 等命令。这样做可以让被授权者直接操作用户数据库,而无需获得完整的 root shell。
visudo -f /etc/sudoers.d/group-admin
# 假设 group-admin 用户需要管理 users 组的成员
# 允许其修改用户所属组
admin_user ALL=(ALL) NOPASSWD: /usr/sbin/usermod -aG users *
# 允许其创建新用户并加入特定组
admin_user ALL=(ALL) NOPASSWD: /usr/sbin/useradd -m -g users *
上述配置中,admin_user 可以执行 usermod -aG users username 将用户加入 users 组,也可以执行 useradd 创建新用户。注意通配符 * 的位置,确保只允许合法的参数传递。实际测试时,admin_user 执行 sudo usermod -aG users newuser 即可成功将 newuser 添加到 users 组,而无需输入密码。若尝试执行 sudo passwd newuser,则会因未授权该命令而被拒绝,从而实现最小权限控制。
PAM 模块如何实现组级访问控制
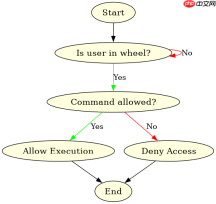
除了 sudo,PAM(Pluggable Authentication Modules)中的 pam_wheel 或 pam_access 模块也可用于限制哪些用户可以执行特权操作。虽然这不直接提供“组管理员”概念,但可以通过将管理用户加入特定组(如 wheel),并结合 /etc/pam.d/su 或 /etc/pam.d/sudo 的配置,实现更细粒度的访问控制。例如,在 /etc/pam.d/sudo 中添加 auth required pam_wheel.so use_uid,则只有 wheel 组成员才能使用 sudo。结合前文的 sudoers 配置,可以进一步缩小权限范围。

# /etc/pam.d/sudo
auth required pam_wheel.so use_uid
# 仅允许 wheel 组成员使用 sudo
# 配合 /etc/sudoers.d/group-admin 中的具体命令授权
# 实现双重控制:组 membership + 命令白名单
在此配置下,即使 admin_user 在 sudoers 中被授权了特定命令,如果其不在 wheel 组中,也无法通过 sudo 执行任何操作。这种组合方式提供了额外的安全层。实际验证时,将 admin_user 从 wheel 组移除后,再次执行 sudo usermod 会提示认证失败,确认 PAM 模块生效。反之,将其重新加入 wheel 组后,权限恢复。这种方法适用于需要严格审计和控制特权访问的场景。
当用户组包含大量成员时如何高效管理
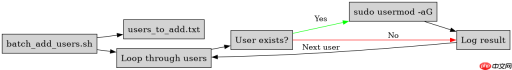
当用户组包含大量成员时,手动使用 usermod 逐个添加效率低下且易出错。此时可结合脚本和 /etc/group 文件的批量处理功能。例如,编写一个 Shell 脚本,读取包含用户名列表的文件,然后循环调用 usermod -aG groupname username。这种方式虽然仍依赖 sudo 授权,但大幅提升了管理效率。此外,可以使用 getent group groupname 查询当前组成员,验证批量操作的结果。
#!/bin/bash
# batch_add_users.sh
GROUP="users"
USER_FILE="users_to_add.txt"

while IFS= read -r username; do
    # 检查用户是否存在
    if id "$username" >/dev/null 2>&1; then
        sudo usermod -aG "$GROUP" "$username"
        echo "Added $username to $GROUP"
    else
        echo "User $username does not exist"
    fi
done <p>该脚本读取 <code>users_to_add.txt</code> 中的每一行作为用户名,检查用户是否存在,若存在则通过 <code>sudo</code> 将其加入指定组。执行前需确保脚本有执行权限,且调用者拥有相应的 sudo 权限。实际运行时,脚本会输出每个用户的处理结果,便于追踪。若 <code>users_to_add.txt</code> 中包含无效用户名,脚本会跳过并报错,不会中断整个流程。这种方式适合定期同步用户组成员关系,如从 LDAP 或 HR 系统导入数据后批量更新本地组。</p>





